Agence de sécurité cloud : guide complet pour protéger vos infrastructures en 2026
 

Fondée en 2015 et établie à Paris, notre agence accompagne des organisations de tailles et de secteurs variés dans la sécurité de leurs environnements cloud. Parmi les structures que nous suivons figurent des petites et moyennes entreprises, des collectivités, des établissements de santé, des acteurs de la finance et de grandes entreprises du secteur industriel. Cette page présente notre approche de la sécurité du cloud, nos services, nos méthodes de travail et les points d’attention à connaître en 2026.

Vous pouvez profiter d’une session de 30 minutes GRATUITE par visio ou téléphone avec notre responsable de projets numériques pour discuter des particularités de votre projet !
Discutons de votre projet
List Customer
Noté 5/5 sur 29 témoignages clients

+ De 350 projets sécurité cloud réussis


  • Logo Bookvilage
  • Logo apolearn
  • Logo Total Energies
  • Logo LivMed's
  • Logo TF1
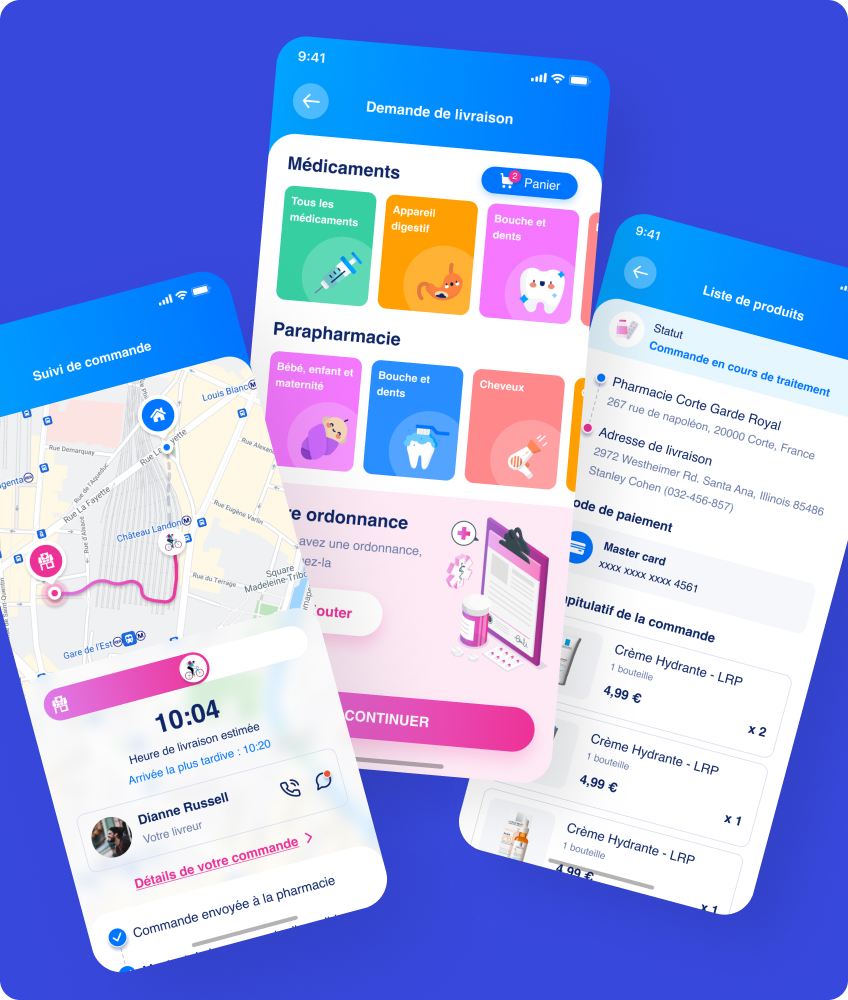
Capture d'écran d'un projet

Un “Uber” pour les médicaments, sur le web et mobile. Levée SEED de 2M€, pré-série A A de 10M€, plus de 200k utilisateurs. Refonte code web, mobile et design de A à Z par Digital Unicorn.


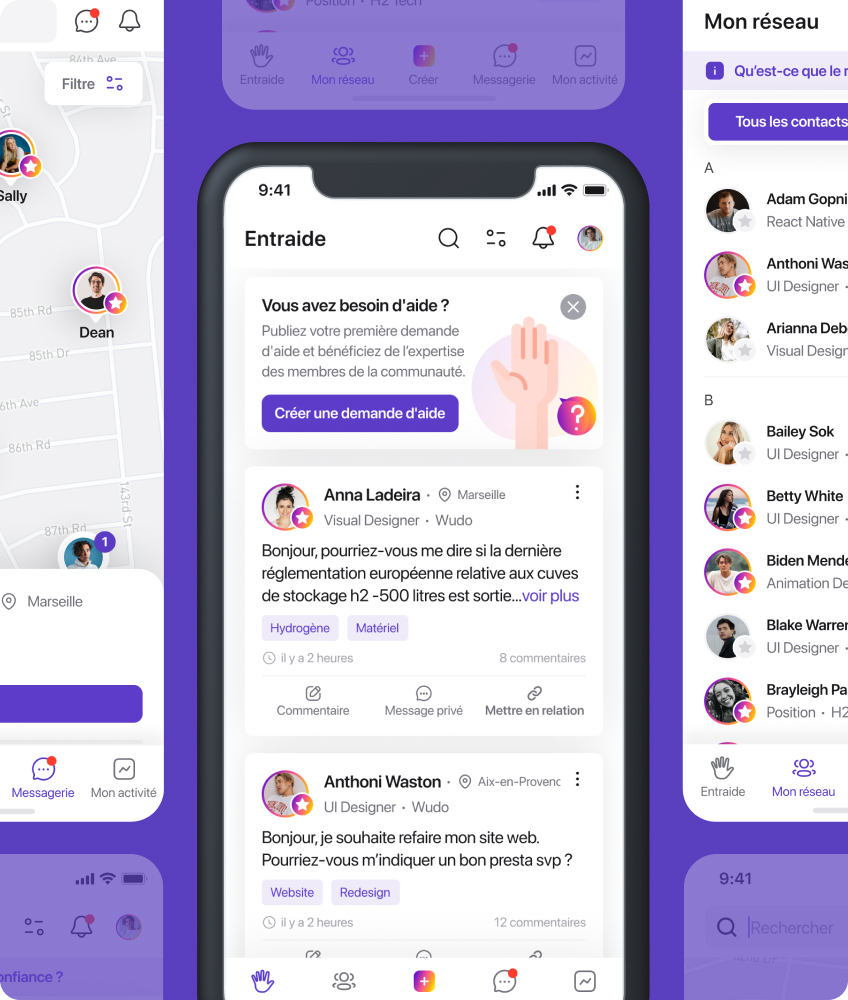
Photo d'une application dans un iphone

Réseau social innovant, application mobile. Levée de 3M€, plus de 30k utilisateurs. L’application mobile Lou a été développée de A à Z par Digital Unicorn.


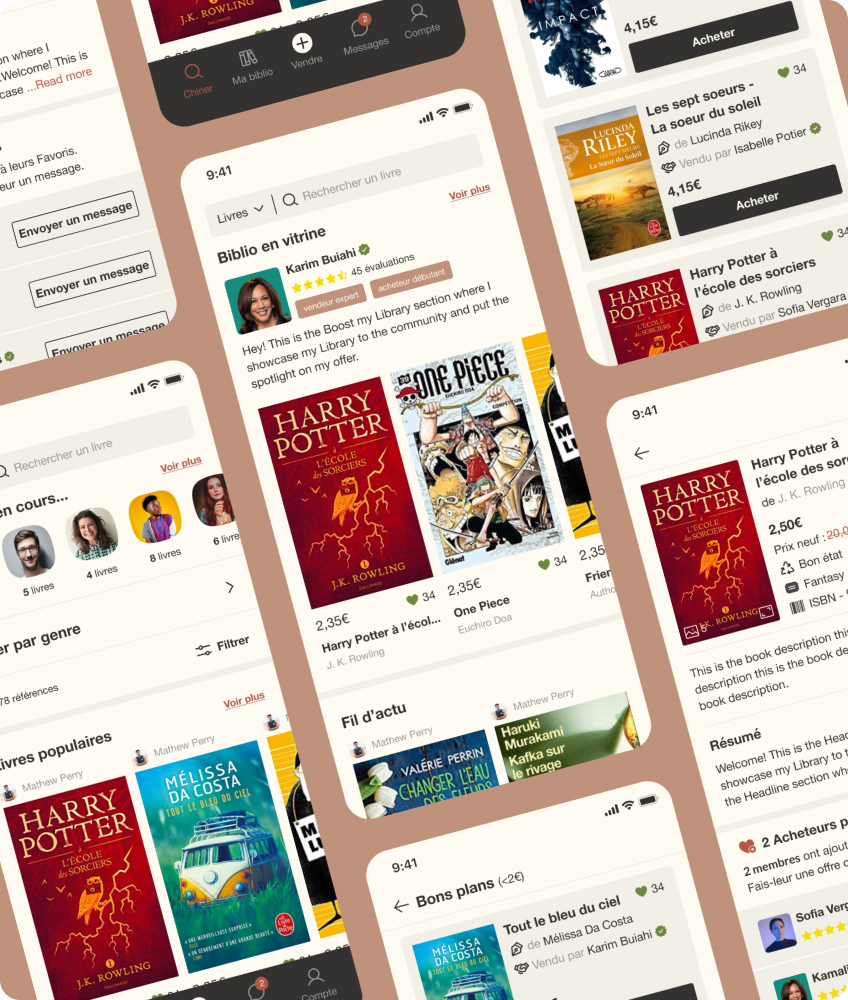
Capture d'écran d'un projet

Marketplace pour les livres, plateforme web et mobile. Plus d’1M de livres échangés, 250k utilisateurs mensuels. Autre projet de Digital Unicorn lancé à partir de zéro.


Discutons de votre projet
Depuis 2018, plus de 350 marques nous ont fait confiance pour lancer leurs produits web, mobiles et IA.


Pas le temps d’écrire ? Laissez un message vocal rapide avec les grandes lignes. On s’occupe du reste.

Un brief ? Un dessin ? Un doc PDF ? Ajoutez ce que vous avez sous la main pour nous aider à mieux comprendre.

Icon Icon Icon

Qu’est-ce qu’une agence de sécurité cloud et pourquoi faire appel à elle ?


Une agence de sécurité cloud est une organisation spécialisée dans la protection des données, des applications et des infrastructures hébergées chez des fournisseurs de cloud public ou privé. Son rôle consiste à identifier les failles, à définir une politique de protection adaptée et à accompagner sa mise en œuvre. Nous intervenons en conseil, en formation et en exploitation, selon les besoins de chaque entreprise.
Le recours à une structure externe répond souvent à un manque de ressources internes ou de compétences très ciblées. Les équipes informatiques gèrent déjà la production, les évolutions et le support des utilisateurs. La sécurité cloud demande une veille permanente et une connaissance fine des plateformes, ce qui justifie l’appui d’un partenaire dédié.

Audit et évaluation de la posture de sécurité (CSPM)


Le Cloud Security Posture Management, ou CSPM, consiste à examiner en continu la configuration des ressources cloud et à la comparer à des référentiels établis. L’audit recense les comptes, les stockages, les réseaux virtuels, les règles de filtrage et les droits attribués. Il met en évidence les écarts, classés selon leur gravité et leur probabilité d’exploitation.
Cette analyse approfondie débouche sur un rapport lisible par les équipes techniques comme par la direction. Il présente les vulnérabilités constatées, les priorités de correction et les changements à planifier. Notre équipe peut ensuite aider l’entreprise à suivre l’évolution de sa posture dans le temps.

Protection des workloads et des applications (CWPP)


Le Cloud Workload Protection Platform, ou CWPP, protège les charges de travail exécutées dans le cloud : machines virtuelles, conteneurs, fonctions sans serveur et clusters Kubernetes. Les mesures portent sur le durcissement des images, le contrôle de l’exécution, la détection des comportements anormaux et la gestion des correctifs. Ces protections s’appliquent aussi bien aux apps internes qu’aux services exposés au public.
La sécurité des applications est traitée dès la conception, en lien avec les équipes de développement. Nous examinons les dépendances, les secrets, les bibliothèques tierces et les pipelines de livraison. Cette démarche réduit le nombre de vulnérabilités qui atteignent la production.

Sécurisation des accès et gestion des identités (IAM)

La gestion des identités et des accès, ou IAM, détermine qui peut consulter ou modifier quelle ressource. Nous révisons les rôles, les privilèges, les comptes de service, les clés d’accès et les mécanismes d’authentification multifacteur. Le principe du moindre privilège guide ce travail, afin de limiter les droits à ce qui est nécessaire.
Les comptes à privilèges élevés font l’objet d’une attention particulière, de même que les identités des prestataires externes. Pour chaque utilisateur, les droits sont documentés, revus à intervalles réguliers et retirés dès que le besoin disparaît. Cette discipline limite les conséquences d’un compte compromis.

Détection des menaces et réponse aux incidents (SOC cloud)

Un centre d’opérations de sécurité adapté au cloud, ou SOC cloud, collecte et corrèle les journaux issus des plateformes, des réseaux et des postes de travail. Nos analystes s’appuient sur la threat intelligence, c’est-à-dire sur des informations relatives aux techniques d’attaque connues, pour qualifier chaque alerte. Les services de Security Operations Center peuvent être assurés en continu ou pendant des plages horaires définies.
En cas d’incident, une procédure formalisée précise les rôles, les canaux de communication et les actions de confinement. L’activité est tracée, puis une revue post-incident permet de corriger les causes. Cette démarche s’intègre au plan de continuité de l’organisation.

Conformité réglementaire et gouvernance (RGPD, ISO 27001)

Les obligations liées au RGPD, à la norme ISO 27001 ou aux référentiels sectoriels concernent directement l’hébergement cloud. Nous aidons les équipes à cartographier les traitements, à documenter les mesures techniques et à préparer les audits externes. La conformité repose sur des preuves vérifiables, collectées de manière régulière et, lorsque c’est possible, automatique.
La gouvernance comprend aussi la définition d’une politique de sécurité, la nomination de responsables et la tenue de comités de suivi. Ces éléments donnent un cadre stable aux décisions techniques. Ils permettent de respecter les exigences légales sans alourdir inutilement le travail des équipes.

Pourquoi collaborer avec une agence  sécurité cloud sur France ?


Une agence de sécurité cloud propose une gamme de services essentiels pour garantir la protection des données de ses clients. Parmi ces services, on trouve l’audit de sécurité, qui permet d’évaluer les vulnérabilités des systèmes existants, ainsi que l’élaboration de stratégies de sauvegarde et de récupération des données. De plus, les agences offrent des solutions de surveillance continue pour détecter et prévenir les menaces en temps réel. En France, ces services s’adaptent aux exigences légales et réglementaires locales, assurant ainsi la conformité, tout en permettant aux entreprises de se concentrer sur leur cœur de métier.

Les 5 critères ICON linepour choisir la meilleure agence de sécurité cloud

Text


Étape 1 / 5
Img Section work
</> Stratégies d'Entreprise </>icon DU

Combien de temps faut-il prévoir pour la réalisation d’un projet avec une agence de sécurité cloud en France
 

Le temps nécessaire pour réaliser un projet avec une agence de sécurité cloud en France peut varier en fonction de plusieurs facteurs, tels que la complexité du projet et les besoins spécifiques de votre entreprise. Généralement, pour un projet standard, il faut prévoir entre six et douze semaines, incluant l’analyse initiale, la phase de conception et les tests de sécurité. Néanmoins, il est recommandé de discuter directement avec l’agence pour établir un calendrier adapté à vos exigences spécifiques.
  • Accompagnement à court terme (1 à 3 mois)
  • Accompagnement à moyen terme (6 mois à 1 an)
  • Accompagnement à long terme (1 an et plus)


img check list


Méthodologie d’intervention : de l’audit à la remédiation


Nos missions suivent un déroulement en trois temps, adapté à la taille et au niveau de maturité de chaque client. Chaque phase donne lieu à des livrables et à une validation avant de passer à la suivante. Cette progression facilite le pilotage et la planification budgétaire.


1
1
2
Section 1

Analyse de l’existant et cartographie des risques


Nous commençons par recenser les actifs, les flux de données, les comptes, les fournisseurs et les dépendances. Des entretiens avec les responsables techniques et métiers complètent l’examen des configurations. La cartographie des risques qui en résulte hiérarchise les menaces selon leur impact potentiel sur l’activité.


2
2
3
Section 2

Déploiement de solutions de sécurité cloud-native


Les solutions cloud-native sont conçues pour fonctionner avec les mécanismes propres aux plateformes : API, balises, identités gérées, journaux centralisés. Nous les déployons en priorité sur les risques identifiés, puis nous élargissons le périmètre. Chaque mise en production est précédée de tests et d’une fenêtre de validation avec les équipes concernées.


3
icon rocket
3
4
icon rocket
Section 3

Surveillance continue et optimisation proactive


Une fois les protections en place, la surveillance se poursuit au fil des changements d’architecture et de l’apparition de nouvelles menaces. Des revues périodiques ajustent les règles, retirent les droits inutiles et mettent à jour les indicateurs. Cette optimisation permet de garder une longueur d’avance sur les techniques d’attaque qui évoluent.


Prendre rendez-vous avec un Chef de projet digital
Icon

Appel téléphonique - 30 min

Lors du rendez-vous téléphonique, une fois que vous aurez présenté votre produit et votre feuille de route à notre chef de projet, celui-ci vous expliquera les enjeux et principes clés du sécurité cloud, les pièges à éviter ainsi qu’une estimation du temps et des coûts qu’elle va représenter.


Icon

Bien préparer mon call

Avant le rendez-vous, assurez-vous de pouvoir donner un maximum de détails sur votre projet pour que nous puissions vous aider au mieux. Pour cela, posez-vous les questions suivantes :
– à qui s’adresse mon produit / service ?
– à quelle (s) problématiques (s) répond-il ?


Image

Martin Andre

CEO Tech Nova Solution

google rating

4.9/5

Image

Amandine Bernaud

Co-Fondatrice Comment va mémé

sortlist rating

4.9/5

Image

Patrick NEPY

Directeur IT

sortlist rating

4.9/5

Photo d'un client (Olivier Navello)
Olivier Navello

Ceo chez Equilibre Sarl

Notre projet que nous avons fait developper par Digital Unicorn est un site Web et une application de livraison.
Notre projet a pu s’améliorer, au fil du temps, grâce aux conseils de cette équipe.
Ce qui a été, pour moi, le plus important, c’est l’écoute et les échanges avec l’équipe de Digital Unicorn, et surtout du chef de projet Paul, très disponible, qui nous a accompagné tout au long de cette collaboration.
J’ai vraiment apprécié d’être bien guidé au cours, entres-autres, de meetings avec l’équipe.
La communication a été très bonne.

2 Juillet 2026
Photo d'un client
Stella Manga Chesnay

CEO chez SMC Compliance

Digital Unicorn a conçu une plateforme pour automatiser l’accompagnement de nos clients en matière de conformité RGPD. Nous avons été particulièrement séduits par la disponibilité et la réactivité des équipes, ainsi que par leur capacité à proposer des solutions innovantes.

9 Août 2026
Photo d'un client
Karim Buiahi

CEO chez Book Village

Digital Unicorn a développé notre marketplace web et l’application mobile de A à Z, y compris toute la partie design. Nous avons été conquis par leur réactivité et leur engagement à comprendre en profondeur notre secteur et notre stratégie de marché.

9 Mars 2026
Photo d'un client
Julien Le Bars

Ceo chez Artway & PM – Betclic Group

Nous avons fait appel à Digital Unicorn pour la création d’une landing page et le développement d’une application PWA. Leur accessibilité et la qualité de la collaboration technique nous ont particulièrement plu, tout comme leur compréhension de nos objectifs. Ils ont également su enrichir notre projet initial par de nombreuses propositions ajoutant de la valeur.

15 Janvier 2026
Photo d'un client
Chirurgien – Docteur Levy Joel

Directeur chez LAC light a candle

Notre collaboration avec Digital Unicorn visait à créer une application de messagerie. En partant d’un simple wireframe, nous avons réussi à lancer l’application en quelques mois, avec des mises à jour significatives réalisées en moins d’un an. Ce qui nous a le plus marqués, c’est la réactivité constante de l’équipe, ainsi que leur inventivité et créativité exceptionnelles dans le développement du projet.

4 Octobre 2026
Photo d'un client
Gabriel Lepadatu

CEO de Prolyp™

Notre objectif était de développer une application mobile pour un nouveau jeu d’entraînement cérébral. Ce que nous avons particulièrement apprécié chez Digital Unicorn, c’est la qualité de la communication et le suivi du projet, de la présentation de l’ébauche à la livraison du produit final. Ils ont immédiatement saisi l’essence de notre application et ont conçu un concept remarquable, jetant les bases d’un développement futur réussi de l’application.

5 Juin 2026
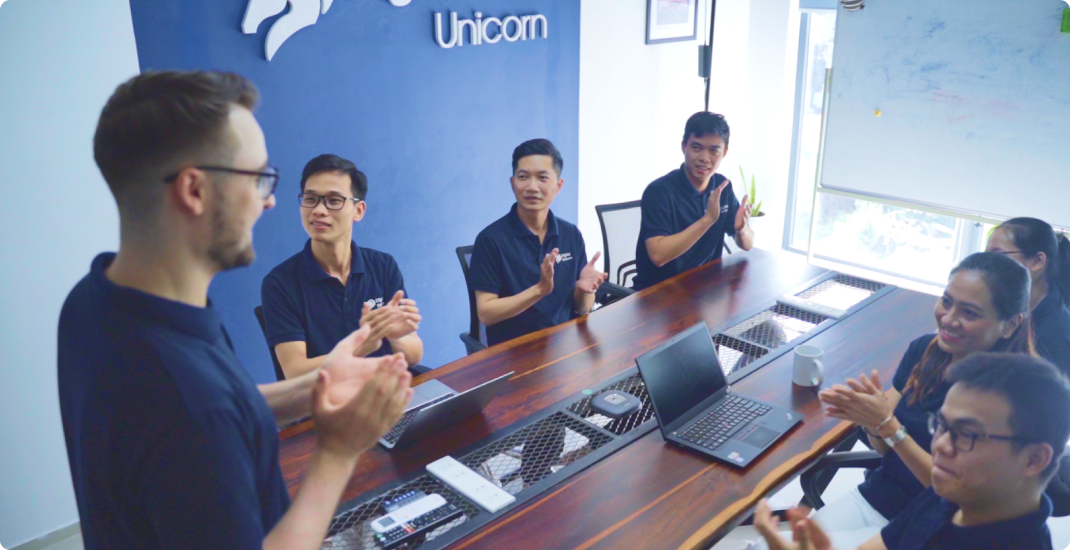
Equipe de digital Unicorn
</> Quel budget prévoir ? </>

Comment garantir la souveraineté de vos données dans le cloud ?


La souveraineté désigne la capacité d’une organisation à décider de la localisation, de l’accès et de l’usage de ses données. Elle dépend du choix des régions d’hébergement, du droit applicable au fournisseur et des mécanismes de chiffrement retenus. Le contrôle des clés de chiffrement par le client constitue un levier important, car il limite l’accès de tiers aux informations stockées.
Nous aidons les entreprises à évaluer ces paramètres au regard des exigences du RGPD et des règles propres à leur secteur. Certaines offres de cloud de confiance, qualifiées par des autorités nationales, répondent à des besoins spécifiques du secteur public ou des opérateurs d’importance vitale. Le choix final se fonde sur une analyse documentée des risques et des contraintes de l’organisation.

Le modèle de responsabilité partagée : rappel essentiel


Les grands fournisseurs de cloud appliquent un modèle de responsabilité partagée. Le fournisseur assure la sécurité de l’infrastructure sous-jacente, c’est-à-dire les centres de données, le matériel et la couche de virtualisation. Le client conserve la responsabilité de ses configurations, de ses données, de la gestion des accès et de la protection de ses applications.
La répartition précise varie selon le type d’offre, qu’il s’agisse d’infrastructure, de plateforme ou de logiciel en ligne. Cette distinction est parfois mal comprise, et elle explique une part importante des incidents observés. Nous consacrons une phase de nos missions à clarifier ce partage pour chaque service utilisé par l’organisation.

Images salary

Visionnez notre approche unique chez Digital Unicorn pour développer vos projets de   sécurité cloud


</> Calculer le ROI ? Voici LA méthode efficace ! </>icon DU

Les menaces cloud les plus courantes en 2026


Le paysage des menaces évolue en fonction des usages. Les attaquants exploitent autant les faiblesses techniques que les défauts d’organisation. Les quatre catégories ci-dessous reflètent les situations que nous rencontrons le plus fréquemment dans nos missions.

Erreurs de configuration et shadow IT

Un stockage laissé ouvert, une règle réseau trop permissive ou un journal désactivé suffisent à créer une exposition. Ces erreurs de configuration figurent parmi les causes les plus répandues d’incidents dans le cloud. Elles résultent souvent de la rapidité des déploiements et de la complexité des consoles d’administration.

Le shadow IT désigne l’usage de services cloud sans validation de la direction informatique. Des équipes métiers souscrivent des outils en ligne qui échappent à tout contrôle de sécurité. Un inventaire régulier des produits utilisés permet de retrouver ces usages et de les encadrer.

Exploitation des vulnérabilités de l’IA générative

L’adoption des outils d’intelligence artificielle générative crée de nouvelles surfaces d’attaque. Les injections de consignes, l’exposition de données confidentielles dans les requêtes et les fuites via des modèles hébergés sont documentées. Les vulnérabilités concernent autant les services externes que les applications internes qui intègrent ces modèles.

Nous recommandons de définir une politique d’usage, de limiter les données transmises et de contrôler les accès aux interfaces concernées. Les journaux d’utilisation doivent être conservés et analysés avec la même rigueur que ceux des autres systèmes.

Attaques par ransomware sur les environnements hybrides

Les rançongiciels ciblent désormais les environnements hybrides, où les systèmes locaux et les ressources cloud sont reliés. Une intrusion sur un poste de travail peut conduire au chiffrement de sauvegardes hébergées en ligne. La segmentation du réseau, l’immuabilité des sauvegardes et la surveillance des comportements de chiffrement limitent ce risque.

Des exercices de restauration réguliers vérifient que les sauvegardes sont exploitables. Une procédure testée réduit la durée d’indisponibilité et clarifie les rôles de chacun en situation de crise.

Fuites de données via les interfaces API

Les interfaces de programmation relient les applications entre elles et exposent des fonctions et des données. Une authentification insuffisante, un contrôle d’autorisation incomplet ou une API oubliée peuvent livrer des informations à des tiers. Les applications mobiles et les services partenaires multiplient ces points d’entrée.

Un inventaire des interfaces, des tests réguliers et une limitation des débits font partie des mesures de base. La surveillance des appels inhabituels complète le dispositif et permet une détection rapide des usages anormaux.

Prendre rendez-vous avec un Chef de projet digital
Icon

Appel téléphonique - 30 min

Lors du rendez-vous téléphonique, une fois que vous aurez présenté votre produit et votre feuille de route à notre chef de projet, celui-ci vous expliquera les enjeux et principes clés du sécurité cloud, les pièges à éviter ainsi qu’une estimation du temps et des coûts qu’elle va représenter.


Icon

Bien préparer mon call

Avant le rendez-vous, assurez-vous de pouvoir donner un maximum de détails sur votre projet pour que nous puissions vous aider au mieux. Pour cela, posez-vous les questions suivantes :
– à qui s’adresse mon produit / service ?
– à quelle (s) problématiques (s) répond-il ?


BG Work

Comparatif des solutions de sécurité cloud incontournables icon


Étape 1 / 3

Prêt à renforcer votre infrastructure cloud ?


01

Demander un audit de sécurité gratuit
 

Un premier examen de vos principaux paramètres permet d’identifier les écarts les plus visibles et de planifier la suite des actions. Il s’effectue sur la base d’un échange préalable et d’un accès en lecture seule à vos environnements.

02

Contacter un expert en cybersécurité cloud


Pour toute question sur votre architecture, votre conformité ou vos fournisseurs, un ingénieur de notre équipe vous répondra dans un délai convenu.

Sécurisez votre transformation numérique


La protection d’un système d’information hébergé dans le cloud repose sur une connaissance précise des responsabilités, une configuration rigoureuse et une surveillance régulière. Les entreprises qui adoptent ces pratiques réduisent leur exposition et gagnent en lisibilité sur leurs risques. Une agence de sécurité cloud contribue à cette démarche par son conseil, ses outils et son suivi dans la durée.
Depuis 2015, nous poursuivons ce travail auprès de clients de profils différents, à partir de notre implantation à Paris. Notre priorité reste la qualité de l’analyse, la clarté des recommandations et le respect des engagements contractuels.

Images team
agence shopify
</> La Checklist à suivre pour choisir votre prestataire ! </>

Check-list indispensable à vérifier avant de choisir son agence sécurité cloud en France


  • Vérifiez l’expérience et les certifications du professionnel.
  • Évaluez les solutions de sécurité proposées.
  • Demandez des références et des études de cas.
  • Examinez la compatibilité avec votre infrastructure existante.
  • Comparez les coûts et les options de service.
  • Considérez le support et la réactivité en cas d’incident.


Foire aux questions sur les agences de sécurité cloud
 

Vous avez encore des questions ? Trouvez des réponses ici !


Image de l'application lifein

La sécurité informatique traditionnelle protège un périmètre défini, centré sur un centre de données et un réseau interne. Dans le cloud, ce périmètre disparaît au profit d’identités, de configurations et d’interfaces. Les contrôles portent davantage sur les accès et les paramètres que sur des équipements physiques, et ils évoluent au rythme des déploiements.

Le coût varie selon le périmètre, le nombre d’environnements, le niveau de service et la durée de la mission. Un audit ponctuel, un abonnement de surveillance et un accompagnement de conformité reposent sur des modèles tarifaires différents. Nous établissons un devis après un échange préalable qui permet de définir précisément les besoins.

Une gestion exclusivement interne peut se heurter à la disponibilité des équipes, à l’étendue des compétences requises et à la difficulté d’assurer une surveillance continue. Le risque tient moins à la qualité des personnes qu’à la charge qui pèse sur elles. Un appui extérieur complète les ressources de l’organisation et apporte un regard indépendant.

Le retour d’une démarche de sécurité se mesure par des indicateurs qualitatifs et opérationnels : réduction des vulnérabilités ouvertes, délai moyen de détection, délai de correction, nombre d’incidents traités, résultats des audits. Il faut aussi tenir compte des coûts évités, par nature difficiles à chiffrer avec précision. Nous définissons avec chaque client les indicateurs pertinents avant le début des travaux.

Les techniques d’apprentissage automatique aident à repérer des comportements inhabituels dans de grands volumes de journaux. Elles permettent de hiérarchiser les alertes et de réduire le temps d’analyse. Leurs résultats restent soumis à la vérification d’analystes, car un modèle peut produire des faux positifs ou ignorer des attaques nouvelles.

Vous cherchez une agence ? Voici notre réseau

Les membres de notre équipe viennent de différents pays, ce qui est un véritable avantage pour une collaboration avec des entreprises du monde entier. Nous sommes confiants de vous offrir le meilleur service de développement d’applications Web et mobiles sur les marchés Anglophones et Francophones.

Vous recherchez sécurité cloud ? Notre expertise en protection des données cloud, cybersécurité cloud et services sécurisés cloud garantit votre infrastructure cloud sécurisée. Spécialistes en sécurisation cloud, nous proposons des solutions cloud sécurisées adaptées. Faites confiance à nos experts sécurité cloud pour votre migration cloud sécurisée et audit sécurité cloud.
Parlons de votre projet, ensemble !


Voir toutes nos agences
Prendre rendez-vous avec un Chef de projet digital
Icon

Appel téléphonique - 30 min

Lors du rendez-vous téléphonique, une fois que vous aurez présenté votre produit et votre feuille de route à notre chef de projet, celui-ci vous expliquera les enjeux et principes clés du sécurité cloud, les pièges à éviter ainsi qu’une estimation du temps et des coûts qu’elle va représenter.


Icon

Bien préparer mon call

Avant le rendez-vous, assurez-vous de pouvoir donner un maximum de détails sur votre projet pour que nous puissions vous aider au mieux. Pour cela, posez-vous les questions suivantes :
– à qui s’adresse mon produit / service ?
– à quelle (s) problématiques (s) répond-il ?


Chargement...