Digital Unicorn est agréé CII. Récupérez jusqu’à 20 % de vos dépenses avec nous.

Agence de sécurité applicative : protégez vos applications efficacement

La sécurité des applications est devenue une composante structurante de tout projet numérique sérieux. Nous accompagnons entreprises et équipes de développement dans la mise en place de pratiques robustes, adaptées aux réalités techniques et aux risques actuels. Notre agence intervient à chaque étape du cycle de vie logiciel, de la conception jusqu’à la maintenance, pour garantir une protection durable et cohérente.

Vous pouvez profiter d’une session de 30 minutes GRATUITE par visio ou téléphone avec notre responsable de projets numériques pour discuter des particularités de votre projet !

Discutons de votre projet
List Customer
Noté 5/5 sur 32 témoignages clients

+ De 350 projets sécurité applicative réussis


  • Logo Bookvilage
  • Logo apolearn
  • Logo Total Energies
  • Logo LivMed's
  • Logo TF1
Capture d'écran d'un projet

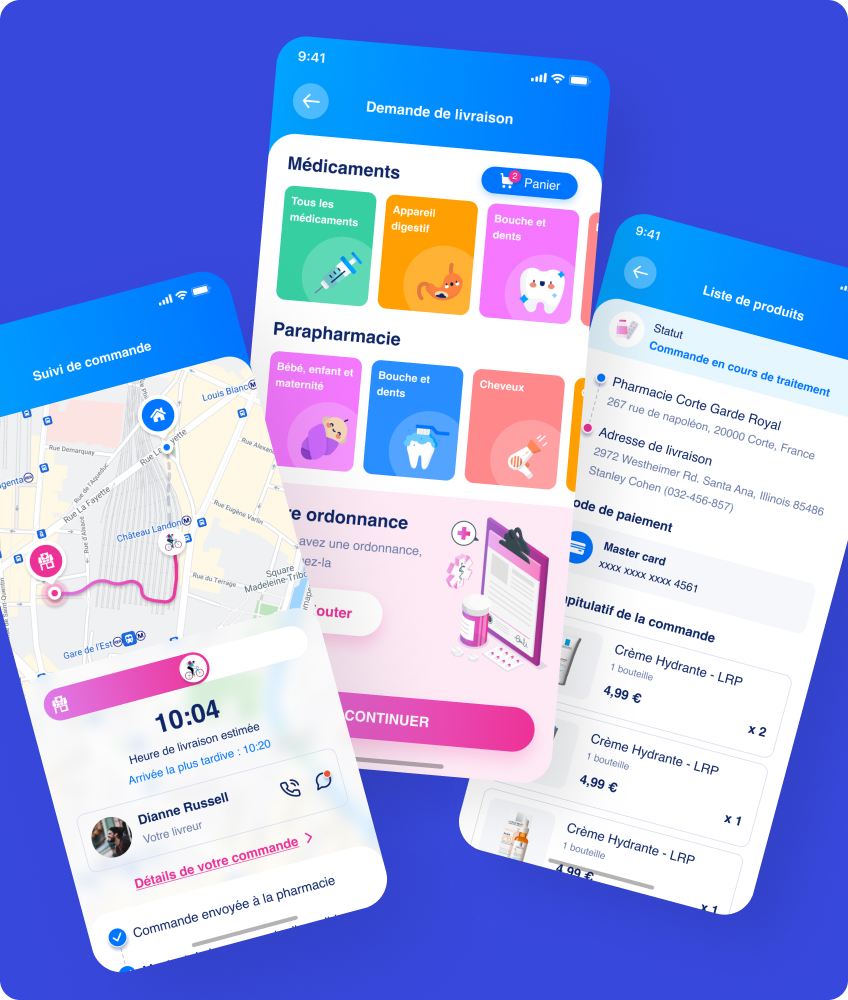
Un “Uber” pour les médicaments, sur le web et mobile. Levée SEED de 2M€, pré-série A A de 10M€, plus de 200k utilisateurs. Refonte code web, mobile et design de A à Z par Digital Unicorn.


Photo d'une application dans un iphone

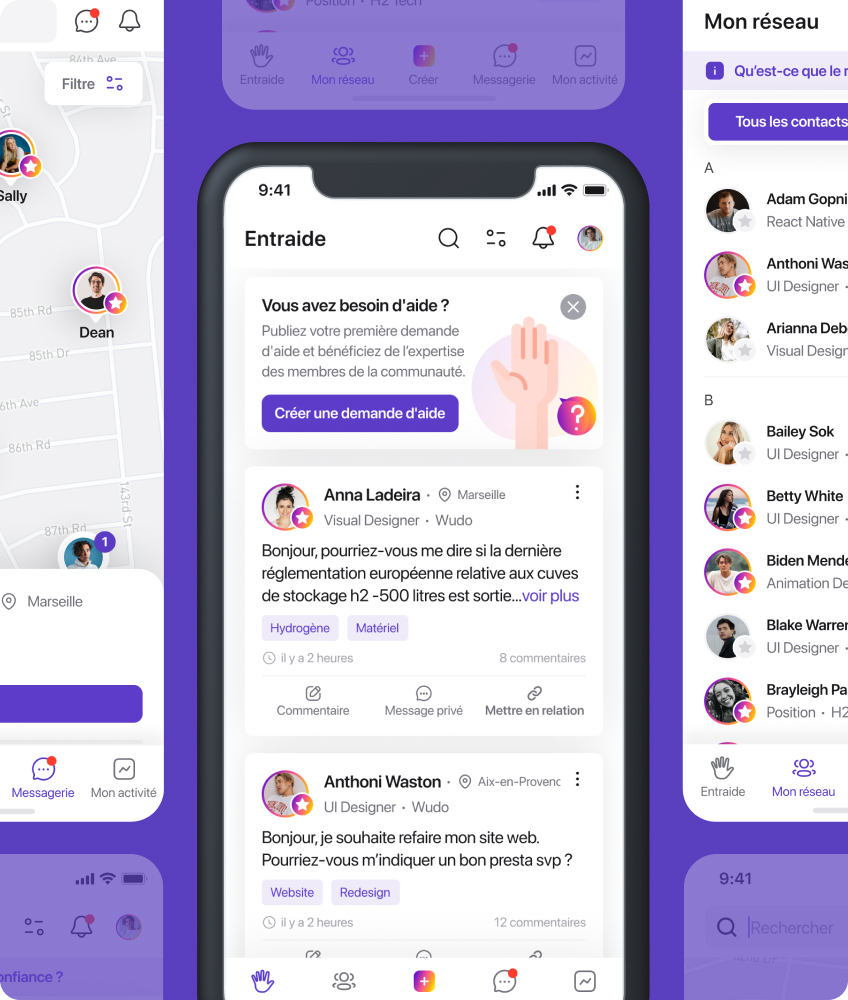
Réseau social innovant, application mobile. Levée de 3M€, plus de 30k utilisateurs. L’application mobile Lou a été développée de A à Z par Digital Unicorn.


Capture d'écran d'un projet

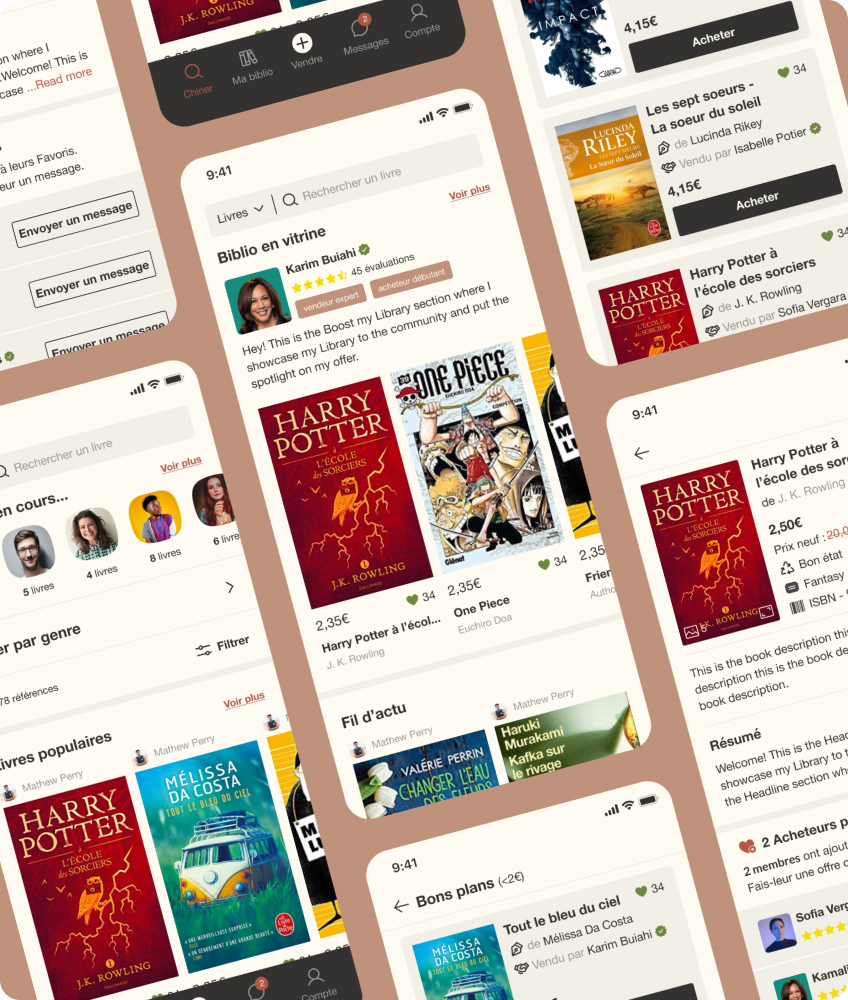
Marketplace pour les livres, plateforme web et mobile. Plus d’1M de livres échangés, 250k utilisateurs mensuels. Autre projet de Digital Unicorn lancé à partir de zéro.


Discutons de votre projet
Depuis 2018, plus de 350 marques nous ont fait confiance pour lancer leurs produits web, mobiles et IA.


Pas le temps d’écrire ? Laissez un message vocal rapide avec les grandes lignes. On s’occupe du reste.

Un brief ? Un dessin ? Un doc PDF ? Ajoutez ce que vous avez sous la main pour nous aider à mieux comprendre.

Icon Icon Icon

Pourquoi faire appel à notre agence de sécurité applicative ?


Notre agence accompagne des clients de tailles et de secteurs variés depuis plusieurs années. Cette diversité nous a permis de développer une approche pragmatique, ancrée dans les réalités concrètes des projets numériques.

Notre approche proactive et personnalisée

Nous ne produisons pas de rapports génériques. Chaque mission commence par une compréhension approfondie du contexte : nature de l’application, données traitées, architecture technique, équipes en place et contraintes réglementaires. Cette analyse initiale oriente l’ensemble de nos interventions et garantit que les recommandations sont directement applicables.

L’approche proactive signifie que nous cherchons à identifier les risques avant qu’ils ne soient exploités, plutôt que de réagir après un incident. Anticiper les menaces demande une connaissance fine des techniques d’attaque actuelles et une capacité à les transposer dans le contexte de chaque client.

Une équipe d’experts certifiés à votre service

Notre équipe regroupe des profils spécialisés en tests d’intrusion, en analyse de code, en architecture sécurisée et en conformité réglementaire. Les certifications obtenues par nos consultants attestent d’une formation continue et d’un niveau technique reconnu dans le domaine de la cybersécurité.

Nous travaillons en étroite collaboration avec les équipes internes de nos clients, en adoptant leurs outils et leurs modes de fonctionnement pour faciliter l’intégration de nos recommandations dans les pratiques existantes.

Une veille technologique constante pour anticiper les menaces

Les dernières vulnérabilités découvertes, les nouvelles techniques d’exploitation, l’évolution des réglementations et les apports de l’IA à la détection des menaces font l’objet d’un suivi régulier au sein de notre agence. Cette veille nous permet d’adapter nos méthodes et de tenir nos clients informés des risques émergents susceptibles d’affecter leurs applications.

Nous partageons régulièrement des informations pratiques avec nos clients, sous forme de notes techniques, de recommandations ciblées ou d’alertes rapides en cas de vulnérabilités affectant des technologies largement utilisées.

Audit de sécurité applicative


L’audit constitue le point de départ naturel pour toute démarche de sécurisation. Nous analysons le code source, les configurations, les dépendances et les flux de données afin d’établir une cartographie précise des vulnérabilités présentes. Le rapport produit hiérarchise les risques selon leur criticité et propose des recommandations concrètes, directement exploitables par les équipes techniques.
L’audit peut être réalisé sur une application existante, sur un composant spécifique ou dans le cadre d’une revue complète avant une mise en production majeure. Nous adaptons le périmètre aux contraintes de temps et de ressources du client.

Tests d’intrusion (pentesting)


Le test d’intrusion reproduit les conditions réelles d’une attaque pour identifier les failles exploitables dans vos applications. Nos tests couvrent les applications web, mobiles, les API et les interfaces d’administration. Nous simulons des scénarios d’attaque réalistes, en boîte noire (sans accès préalable), en boîte grise ou en boîte blanche selon le niveau d’information disponible.
À l’issue du pentest, nous restituons les résultats dans un rapport structuré qui distingue les vulnérabilités confirmées des observations à surveiller. Nous accompagnons également les équipes dans la compréhension et la correction des points soulevés.

Développement sécurisé et conseils


La qualité du code est le premier niveau de défense. Nous intervenons en amont des projets pour définir les standards de développement sécurisé, valider les choix d’architecture et former les développeurs aux pratiques recommandées. Cette approche préventive réduit le nombre de failles introduites dès la phase de création.
Nous accompagnons aussi les équipes dans l’intégration de contrôles de sécurité dans leurs pipelines de livraison continue, pour que chaque mise à jour soit vérifiée avant de toucher la production.

Modélisation des menaces

La modélisation des menaces permet d’identifier, en amont du développement, les scénarios d’attaque les plus probables et les impacts potentiels pour chaque composant de l’application. C’est un exercice structuré qui associe les équipes techniques et fonctionnelles pour cartographier les risques et prioriser les mesures de sécurité à mettre en place.
Cette démarche est particulièrement utile lors de la conception d’une nouvelle application, lors d’une refonte architecturale ou lorsqu’un nouveau flux de données sensibles est introduit dans un système existant.

Sécurisation des API et des microservices

Nous analysons l’ensemble des API exposées par vos applications, qu’elles soient internes ou ouvertes à des partenaires. Nous vérifions les mécanismes d’authentification, les politiques d’autorisation, la gestion des erreurs et la protection contre les abus de la plateforme. Sur les architectures microservices, nous examinons les communications inter-services et les surfaces d’attaque propres à ce type d’infrastructure.
L’objectif est d’assurer que chaque point d’entrée est maîtrisé et que les données ne circulent qu’entre des systèmes identifiés et autorisés.

Formation à la sécurité applicative pour vos équipes

La sécurité ne peut pas reposer uniquement sur des contrôles externes. Les équipes de développement doivent disposer des connaissances nécessaires pour identifier et corriger les vulnérabilités courantes dans leur travail quotidien. Nous proposons des formations adaptées au niveau des participants, orientées vers des cas concrets tirés de leur environnement technique.
Ces sessions couvrent les vulnérabilités les plus répandues, les outils d’analyse disponibles, les pratiques de code sécurisé et les réflexes à adopter face à un incident. Elles peuvent être organisées en présentiel ou à distance, en groupe ou pour des profils spécifiques comme les développeurs, les architectes ou les responsables produit.

Qu’est-ce que la sécurité applicative ?


La sécurité applicative désigne l’ensemble des mesures, pratiques et outils mis en oeuvre pour protéger les applications contre les accès non autorisés, les manipulations malveillantes et les fuites de données. Elle s’applique aussi bien aux applications web qu’aux applications mobiles, aux logiciels de bureau et aux API qui font circuler les informations entre les systèmes. Contrairement à la sécurité réseau, qui agit au niveau de l’infrastructure et des flux de communication, la sécurité applicative se concentre sur le code lui-même, sur la logique métier et sur la manière dont les données sensibles sont traitées. Elle couvre des domaines variés : authentification, contrôle d’accès, gestion des sessions, chiffrement, validation des entrées utilisateur et bien d’autres. Une application peut être hébergée sur une infrastructure parfaitement sécurisée et rester vulnérable si son code présente des failles. C’est pourquoi cette dimension mérite une attention spécifique, distincte des autres couches de protection.

Les 6 tâches principales que doit réaliserICON line une agence de sécurité applicative en France Text

Étape 1 / 6
Img Section work
</> Stratégies d'Entreprise </>icon DU

Les enjeux de la sécurité applicative pour les entreprises


Protéger ses applications, c’est protéger son activité. Une faille exploitée peut entraîner une interruption de service, une exfiltration de données clients, une atteinte à la réputation ou des pertes financières difficiles à quantifier après coup. Pour beaucoup d’entreprises, une seule attaque réussie suffit à remettre en cause des années de confiance construite avec leurs partenaires et utilisateurs.
Les enjeux dépassent la seule dimension technique. La capacité à démontrer un niveau de sécurité sérieux devient un avantage dans les appels d’offres, notamment dans les secteurs sensibles. Les clients institutionnels, les grandes plateformes et les partenaires internationaux conditionnent de plus en plus leurs relations commerciales à la présentation de rapports d’audit ou de certifications.
Gérer ces défis en interne n’est pas toujours réaliste. Les ressources humaines spécialisées sont rares, le sujet est transverse et les fonctionnalités à couvrir sont nombreuses. Faire appel à une agence dédiée permet de structurer une approche cohérente sans immobiliser des équipes entières sur des sujets très techniques.

  • Accompagnement de courte durée (1 à 3 mois)
  • Accompagnement de moyenne durée (6 à 12 mois)
  • Accompagnement long terme (plus d’un an)


img check list


Le processus de sécurité applicative avec notre agence


Notre intervention suit un processus structuré, conçu pour produire des résultats concrets à chaque étape et s’intégrer naturellement dans votre organisation.


1
1
2
Section 1

Évaluation initiale et analyse des risques


La première étape consiste à cartographier le périmètre applicatif, à identifier les données traitées et à évaluer le niveau de maturité des pratiques de sécurité en place. Cette analyse des risques produit une vue d’ensemble qui permet de prioriser les actions et d’orienter les ressources vers les points les plus critiques.

Nous présentons les résultats de cette évaluation dans un rapport synthétique, accessible à des interlocuteurs non techniques, avec une hiérarchisation claire des vulnérabilités et des recommandations associées.


2
2
3
Section 2

Planification et mise en oeuvre des mesures de sécurité


Sur la base de l’évaluation, nous construisons un plan d’action adapté au rythme et aux capacités de l’organisation. Les mesures de sécurité sont mises en oeuvre de manière progressive, en commençant par les points les plus critiques. Nous accompagnons les équipes techniques dans l’implémentation et vérifions que les corrections apportées résolvent effectivement les problèmes identifiés.


3
3
4
Section 3

Tests et validation continue


La sécurité des applications ne se valide pas une seule fois. Chaque évolution du code, chaque nouvelle fonctionnalité et chaque mise à jour des dépendances peut introduire de nouvelles failles. Nous mettons en place des processus de tests continus, intégrés dans les pipelines de développement, pour détecter les problèmes au plus tôt. Les tests automatisés sont complétés par des vérifications manuelles régulières sur les points sensibles.


4
icon rocket
4
5
icon rocket
Section 4

Suivi et maintenance pour une protection durable


L’accompagnement ne s’arrête pas à la livraison du rapport. Nous assurons un suivi dans le temps, avec des points réguliers sur l’avancement des corrections, des réévaluations périodiques et une disponibilité pour répondre aux questions des équipes. Cette relation de travail dans la durée est souvent ce qui fait la différence entre une démarche de sécurité réelle et une mise en conformité de façade.


Prendre rendez-vous avec un Chef de projet digital
Icon

Appel téléphonique - 30 min

Lors du rendez-vous téléphonique, une fois que vous aurez présenté votre produit et votre feuille de route à notre chef de projet, celui-ci vous expliquera les enjeux et principes clés du sécurité applicative, les pièges à éviter ainsi qu’une estimation du temps et des coûts qu’elle va représenter.


Icon

Bien préparer mon call

Avant le rendez-vous, assurez-vous de pouvoir donner un maximum de détails sur votre projet pour que nous puissions vous aider au mieux. Pour cela, posez-vous les questions suivantes :
– à qui s’adresse mon produit / service ?
– à quelle (s) problématiques (s) répond-il ?


Image

Martin Andre

CEO Tech Nova Solution

google rating

4.9/5

Image

Amandine Bernaud

Co-Fondatrice Comment va mémé

sortlist rating

4.9/5

Image

Patrick NEPY

Directeur IT

sortlist rating

4.9/5

Photo d'un client (Olivier Navello)
Olivier Navello

Ceo chez Equilibre Sarl

Notre projet que nous avons fait developper par Digital Unicorn est un site Web et une application de livraison.
Notre projet a pu s’améliorer, au fil du temps, grâce aux conseils de cette équipe.
Ce qui a été, pour moi, le plus important, c’est l’écoute et les échanges avec l’équipe de Digital Unicorn, et surtout du chef de projet Paul, très disponible, qui nous a accompagné tout au long de cette collaboration.
J’ai vraiment apprécié d’être bien guidé au cours, entres-autres, de meetings avec l’équipe.
La communication a été très bonne.

22 Août 2026
Photo d'un client
Stella Manga Chesnay

CEO chez SMC Compliance

Digital Unicorn a conçu une plateforme pour automatiser l’accompagnement de nos clients en matière de conformité RGPD. Nous avons été particulièrement séduits par la disponibilité et la réactivité des équipes, ainsi que par leur capacité à proposer des solutions innovantes.

19 Juin 2026
Photo d'un client
Karim Buiahi

CEO chez Book Village

Digital Unicorn a développé notre marketplace web et l’application mobile de A à Z, y compris toute la partie design. Nous avons été conquis par leur réactivité et leur engagement à comprendre en profondeur notre secteur et notre stratégie de marché.

9 Mars 2026
Photo d'un client
Julien Le Bars

Ceo chez Artway & PM – Betclic Group

Nous avons fait appel à Digital Unicorn pour la création d’une landing page et le développement d’une application PWA. Leur accessibilité et la qualité de la collaboration technique nous ont particulièrement plu, tout comme leur compréhension de nos objectifs. Ils ont également su enrichir notre projet initial par de nombreuses propositions ajoutant de la valeur.

6 Février 2026
Photo d'un client
Chirurgien – Docteur Levy Joel

Directeur chez LAC light a candle

Notre collaboration avec Digital Unicorn visait à créer une application de messagerie. En partant d’un simple wireframe, nous avons réussi à lancer l’application en quelques mois, avec des mises à jour significatives réalisées en moins d’un an. Ce qui nous a le plus marqués, c’est la réactivité constante de l’équipe, ainsi que leur inventivité et créativité exceptionnelles dans le développement du projet.

26 Septembre 2026
Photo d'un client
Gabriel Lepadatu

CEO de Prolyp™

Notre objectif était de développer une application mobile pour un nouveau jeu d’entraînement cérébral. Ce que nous avons particulièrement apprécié chez Digital Unicorn, c’est la qualité de la communication et le suivi du projet, de la présentation de l’ébauche à la livraison du produit final. Ils ont immédiatement saisi l’essence de notre application et ont conçu un concept remarquable, jetant les bases d’un développement futur réussi de l’application.

7 Janvier 2026
Equipe de digital Unicorn
</> Quel budget prévoir ? </>

Comment choisir la bonne agence de sécurité applicative ?


Toutes les agences ne proposent pas le même niveau de profondeur technique ni la même approche. Quelques critères permettent de distinguer une agence solide d’une offre de surface.

Critères d’une solution de sécurité applicative efficace

Une solution efficace repose d’abord sur une compréhension précise de l’environnement à protéger. Les outils génériques appliqués sans contextualisation produisent des rapports volumineux mais peu actionnables. Un bon dispositif de sécurité applicative combine analyse statique du code, tests dynamiques, revue des configurations et accompagnement des développeurs pour corriger les failles identifiées.

L’efficacité se mesure aussi à la qualité de la restitution. Savoir qu’une vulnérabilité existe ne suffit pas : encore faut-il comprendre comment l’exploiter, quelle est sa criticité réelle et comment la corriger dans le contexte technique du projet.

L’expertise de l’agence en matière de développement sécurisé

Une agence qui ne comprend pas le développement logiciel aura du mal à accompagner concrètement les équipes. La capacité à lire et à analyser du code source, à comprendre les architectures applicatives et à dialoguer avec les développeurs sur des questions précises est indispensable. Les certifications reconnues dans le domaine (OSCP, CEH, certifications CREST) donnent une première indication, mais l’expérience terrain reste le meilleur indicateur.

Les méthodologies et outils utilisés

L’agence doit être en mesure de présenter clairement ses méthodologies. L’utilisation de référentiels reconnus comme l’OWASP Testing Guide, le PTES (Penetration Testing Execution Standard) ou le NIST garantit une approche structurée et reproductible. Côté outils, les solutions d’analyse statique (SAST), d’analyse dynamique (DAST) et les plateformes d’automatisation de tests doivent être maîtrisées et complétées par une vérification manuelle.

Les outils automatisés permettent de couvrir rapidement un périmètre large et de détecter les vulnérabilités connues. Ils ne remplacent pas le jugement humain pour identifier les failles logiques, les problèmes de conception ou les risques liés au contexte métier.

L’importance de l’intégration dès le début du cycle de vie (DevSecOps)

L’approche DevSecOps consiste à intégrer la sécurité dans le processus de développement dès le départ, plutôt que de l’appliquer comme une vérification finale avant mise en production. Cette philosophie réduit considérablement le coût de correction des failles, qui augmente à chaque étape franchie dans le cycle de développement.

Travailler avec une agence qui accompagne les équipes tout au long du projet, depuis la modélisation des menaces jusqu’aux tests de recette, permet de construire des applications robustes sans alourdir les processus de livraison. L’objectif est de rendre la sécurité une partie naturelle du travail quotidien des développeurs, pas un obstacle supplémentaire.
Quels résultats attendre d’une agence de sécurité applicative


Lorsqu’on s’adresse à une agence de sécurité applicative en France, il est crucial de comprendre les résultats que l’on peut attendre. Tout d’abord, une telle agence procèdera à une évaluation approfondie des applications existantes, permettant d’identifier les vulnérabilités potentielles. Ensuite, elle mettra en place des solutions concrètes pour renforcer la sécurité, avec des processus de mise à jour et de surveillance réguliers qui garantissent la protection continue des données. Enfin, l’agence fournira aussi des rapports détaillés sur les améliorations effectuées, permettant ainsi aux entreprises de mieux comprendre l’impact de ces mesures sur leur sécurité globale.

Images salary

Visionnez notre approche unique chez Digital Unicorn pour développer vos projets de   sécurité applicative


</> Calculer le ROI ? Voici LA méthode efficace ! </>icon DU

Les différents types de sécurité applicative


La notion de sécurité des applications recouvre plusieurs périmètres distincts. Chacun présente ses propres contraintes techniques, ses vecteurs d’attaque spécifiques et ses pratiques de protection adaptées.

Sécurité des applications web

Les applications web constituent la première ligne d’exposition sur internet. Accessibles depuis n’importe quel navigateur, elles concentrent une grande partie des tentatives d’exploitation. La sécurité applicative web couvre la protection du front-end comme du back-end, la sécurisation des formulaires, la gestion des sessions utilisateurs et la mise en place de pare-feu applicatifs (WAF) pour filtrer les requêtes malveillantes.

Un site exposé en ligne sans audit préalable court des risques documentés et mesurables. Les web application firewalls constituent une couche de défense utile, mais ne remplacent pas un travail de fond sur le code lui-même.

Sécurité des applications mobiles

Les applications mobiles présentent des défis propres à leurs environnements d’exécution. Le stockage local de données, la communication avec des API distantes, la gestion des permissions système et la résistance au reverse engineering sont autant de dimensions à traiter. Les plateformes iOS et Android ont chacune leurs spécificités, et les bonnes pratiques diffèrent selon le contexte.

L’analyse des applications mobiles inclut généralement un test statique du code compilé et une analyse dynamique des comportements à l’exécution. Ces deux niveaux sont complémentaires pour avoir une vue complète des risques.

Sécurité des API

Les API sont aujourd’hui au coeur des architectures modernes. Elles permettent aux applications de communiquer entre elles, d’exposer des fonctionnalités à des tiers et de faire circuler des informations entre des systèmes hétérogènes. Cette position centrale en fait une cible de choix. La sécurité des API recouvre l’authentification des appels, la limitation des débits, le contrôle des données exposées et la surveillance des accès.

Des outils spécialisés permettent de cartographier les API exposées, d’identifier les points non sécurisés et de détecter des comportements anormaux en temps réel. Travailler sur la sécurité des API sans visibilité sur leur inventaire complet reste un exercice incomplet.

Sécurité des applications de bureau

Les logiciels installés en local ne sont pas exempts de risques. Des mécanismes d’authentification faibles, des mises à jour automatiques mal sécurisées ou des fichiers de configuration lisibles par d’autres processus constituent des vecteurs d’attaque sous-estimés. La sécurité des applications de bureau concerne aussi bien les outils internes que les produits commerciaux distribués à grande échelle.

Prendre rendez-vous avec un Chef de projet digital
Icon

Appel téléphonique - 30 min

Lors du rendez-vous téléphonique, une fois que vous aurez présenté votre produit et votre feuille de route à notre chef de projet, celui-ci vous expliquera les enjeux et principes clés du sécurité applicative, les pièges à éviter ainsi qu’une estimation du temps et des coûts qu’elle va représenter.


Icon

Bien préparer mon call

Avant le rendez-vous, assurez-vous de pouvoir donner un maximum de détails sur votre projet pour que nous puissions vous aider au mieux. Pour cela, posez-vous les questions suivantes :
– à qui s’adresse mon produit / service ?
– à quelle (s) problématiques (s) répond-il ?


BG Work

Comprendre les menaces et vulnérabilités courantes icon


Étape 1 / 5

Avec quels professionnels incontournables travaillerez-vous dans une agence de sécurité applicative de France


01

Qui sera responsable de la gestion de votre projet sécurité applicative ?


– Le responsable de projet sera chargé de la gestion de votre projet au sein de l’agence de sécurité applicative, en garantissant la coordination des diverses tâches de développement et le suivi, avec vous.

– Les chefs d’équipe (sur le plan technique) supervisent le développement (généralement en interne, mais cela peut être externalisé).

– Par ailleurs, de nombreuses agences font appel à des alternants ou des stagiaires pour fournir un soutien opérationnel, sous la supervision de leur responsable de projet.

(Tips : un responsable de projet gère généralement 5 à 6 projets différents dans une agence. N’hésitez pas à suggérer d’organiser une réunion hebdomadaire pour un meilleur suivi).


02

Quel expert technique sera impliqué dans l’élaboration de votre solution de sécurité applicative ?


Créer un projet avec de la sécurité applicative demeure très complexe. Certainement dans le top 5 des technologies les plus ardues.

Il faut l’expertise de plusieurs profils :

* un ou plusieurs développeurs (full-stack ou front et back-end), designers UI/UX (ils vont s’occuper d’organiser la hiérarchie dans le design ainsi qu’un branding personnalisé de votre application)

* chef de projet (il s’occupe, généralement, de coordonner l’ensemble des demandes clients avec l’équipe produit et technique)

* Business analyst (doit comprendre parfaitement les besoins des clients et les traduire en exigences techniques et fonctionnelles pour le chef de projet)

* QA testeur (s’occupe de tester votre projet en sécurité applicative et vérifie que tout fonctionne parfaitement sur les différents appareils).

D’autres profils peuvent également être impliqués dans le développement.

Mais, globalement, une équipe est majoritairement constituée de ces profils.

Plus un projet est complexe ou long, plus leur nombre augmente (même si le fait d’ajouter plus de développeurs n’accélère JAMAIS la rapidité d’un projet, mais bien sa complexité).


Prêt à sécuriser vos applications ? Contactez-nous dès aujourd’hui.

Nous sommes disponibles pour discuter de vos projets, de vos contraintes et des axes prioritaires à traiter. Que vous partiez d’un audit initial, d’un test d’intrusion ponctuel ou d’un accompagnement sur le long terme, nous construisons avec vous une réponse adaptée à la réalité de votre environnement technique.

Prenez contact avec notre équipe pour un premier échange sans engagement. Nous vous répondons rapidement et pouvons vous proposer une évaluation préliminaire de votre périmètre applicatif avant toute décision.

Images team
agence shopify
</> La Checklist à suivre pour choisir votre prestataire ! </>

Guide et Check-list incontournables pour choisir son agence sécurité applicative sur France


  • Vérifiez les certifications et accréditations de l’expert.
  • Examinez son expérience dans le domaine de la sécurité applicative.
  • Demandez des références et études de cas.
  • Assurez-vous qu’il utilise des outils de sécurité à jour.
  • Évaluez sa capacité à personnaliser les solutions selon vos besoins.
  • Confirmez la disponibilité d’un support client réactif.
  • Analysez les avis et témoignages d’anciens clients.
  • Discutez des méthodologies de test et d’évaluation proposées.
  • Vérifiez la transparence des coûts et des services offerts.
  • Assurez-vous qu’il reste informé des tendances et menaces actuelles.


Foire aux questions sur la sécurité applicative


Vous avez encore des questions ? Trouvez des réponses ici !


Image de l'application lifein

La sécurité réseau protège les flux de données entre les systèmes, les serveurs et les équipements en contrôlant ce qui entre et sort du réseau, notamment via des pare-feu, des systèmes de détection d’intrusion et des protocoles de chiffrement des communications. La sécurité applicative s’intéresse au comportement du code lui-même : comment une application traite les entrées utilisateurs, gère les sessions, protège les données sensibles et contrôle les accès aux fonctionnalités sensibles.
Ces deux dimensions sont complémentaires. Une application peut être exposée derrière un réseau bien protégé et rester vulnérable à une injection SQL ou à une faille d’authentification. L’une ne remplace pas l’autre.

Les outils de sécurité applicative agissent à plusieurs niveaux. Les outils d’analyse statique examinent le code source sans l’exécuter, pour identifier des patterns problématiques comme l’absence de validation des entrées ou l’utilisation de bibliothèques vulnérables. Les outils d’analyse dynamique testent l’application en cours d’exécution pour détecter des comportements anormaux. Les pare-feu applicatifs filtrent les requêtes HTTP en temps réel pour bloquer les attaques connues.
Ces solutions automatisées permettent de couvrir rapidement un périmètre large, mais elles doivent être utilisées en complément d’une analyse manuelle pour ne pas manquer les vulnérabilités logiques ou contextuelles. Savoir utiliser ces outils efficacement demande une formation spécifique et une bonne compréhension de leurs limites.

Le test d’intrusion simule les conditions d’une attaque réelle pour identifier les failles exploitables avant qu’un attaquant ne les découvre. Il permet de vérifier que les mesures de sécurité en place résistent effectivement à des tentatives concrètes d’exploitation. Un pentest bien conduit va au-delà d’un simple scan automatisé : il reproduit le raisonnement et les techniques d’un attaquant humain, en enchaînant les étapes d’un scénario d’attaque réaliste.

Le rapport issu d’un test d’intrusion documente chaque faille identifiée, la méthode utilisée pour l’exploiter et les recommandations pour y remédier. C’est un outil de pilotage utile pour les équipes techniques comme pour les directions qui souhaitent comprendre leur niveau d’exposition réel.

Les pratiques fondamentales pour protéger une application web incluent la validation systématique de toutes les entrées utilisateur côté serveur, l’utilisation de requêtes préparées pour éviter les injections SQL, la mise en place d’une politique de sécurité du contenu (CSP), la gestion rigoureuse des sessions et des jetons d’authentification, le chiffrement des données sensibles au repos et en transit, et la restriction des accès aux seules fonctionnalités nécessaires selon le principe du moindre privilège.
À ces mesures techniques s’ajoutent des pratiques organisationnelles : maintenir les dépendances à jour, réaliser des audits réguliers, documenter les flux de données, former les développeurs et mettre en place des processus de gestion des incidents. La sécurité d’une application web se construit dans la durée, par couches successives, et non en une seule intervention.

Vous cherchez une agence ? Voici notre réseau

Les membres de notre équipe viennent de différents pays, ce qui est un véritable avantage pour une collaboration avec des entreprises du monde entier. Nous sommes confiants de vous offrir le meilleur service de développement d’applications Web et mobiles sur les marchés Anglophones et Francophones.

Vous recherchez un développeur sécurité applicative en France ? Notre agence cybersécurité spécialisée en protection applications web et audit sécurité logicielle vous accompagne. Experts en tests intrusion, analyse vulnérabilités et sécurisation code source, nous protégeons vos systèmes contre les cyberattaques et failles sécuritaires.
Parlons de votre projet, ensemble !


Voir toutes nos agences
Prendre rendez-vous avec un Chef de projet digital
Icon

Appel téléphonique - 30 min

Lors du rendez-vous téléphonique, une fois que vous aurez présenté votre produit et votre feuille de route à notre chef de projet, celui-ci vous expliquera les enjeux et principes clés du sécurité applicative, les pièges à éviter ainsi qu’une estimation du temps et des coûts qu’elle va représenter.


Icon

Bien préparer mon call

Avant le rendez-vous, assurez-vous de pouvoir donner un maximum de détails sur votre projet pour que nous puissions vous aider au mieux. Pour cela, posez-vous les questions suivantes :
– à qui s’adresse mon produit / service ?
– à quelle (s) problématiques (s) répond-il ?
 

Chargement...