Digital Unicorn est agréé CII. Récupérez jusqu’à 20 % de vos dépenses avec nous.

Audit de code NestJS : Sécurité, performance et bonnes pratiques

Un projet back-end peut sembler fonctionnel en surface et dissimuler pourtant des failles critiques, des performances dégradées ou une architecture difficile à faire évoluer. C’est précisément là qu’intervient l’audit de code NestJS : une analyse experte, rigoureuse et orientée résultats, pensée pour les équipes qui veulent vraiment savoir dans quel état se trouve leur application. Digital Unicorn est une agence spécialisée dans l’audit et le développement NestJS. Découvrez notre approche, notre méthodologie et les raisons pour lesquelles nos clients nous font confiance pour sécuriser et pérenniser leurs projets.

Échangez 30 minutes avec notre responsable projets pour cadrer concrètement votre besoin, par visio ou téléphone.

Discutons de votre projet
List Customer
Noté 5/5 sur 40 témoignages clients

+ De 350 projets audit code NestJs réussis


  • Logo Bookvilage
  • Logo apolearn
  • Logo Total Energies
  • Logo LivMed's
  • Logo TF1
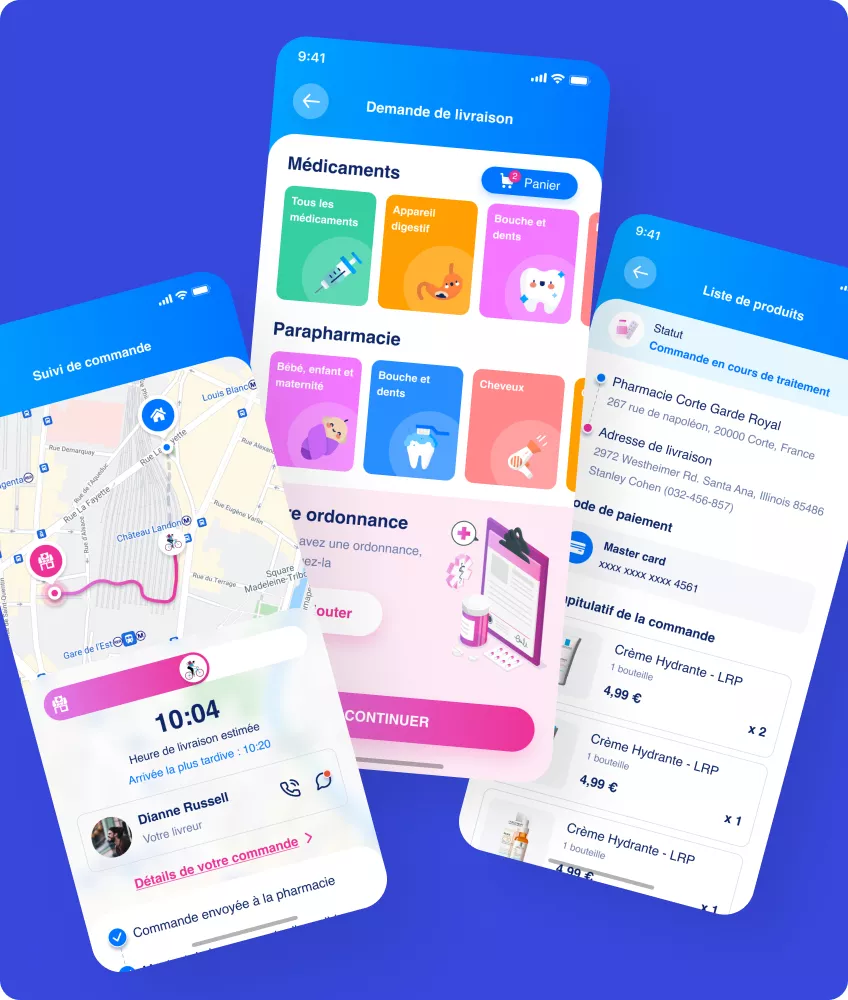
Capture d'écran d'un projet

Un “Uber” pour les médicaments, sur le web et mobile. Levée SEED de 2M€, pré-série A A de 10M€, plus de 200k utilisateurs. Refonte code web, mobile et design de A à Z par Digital Unicorn.


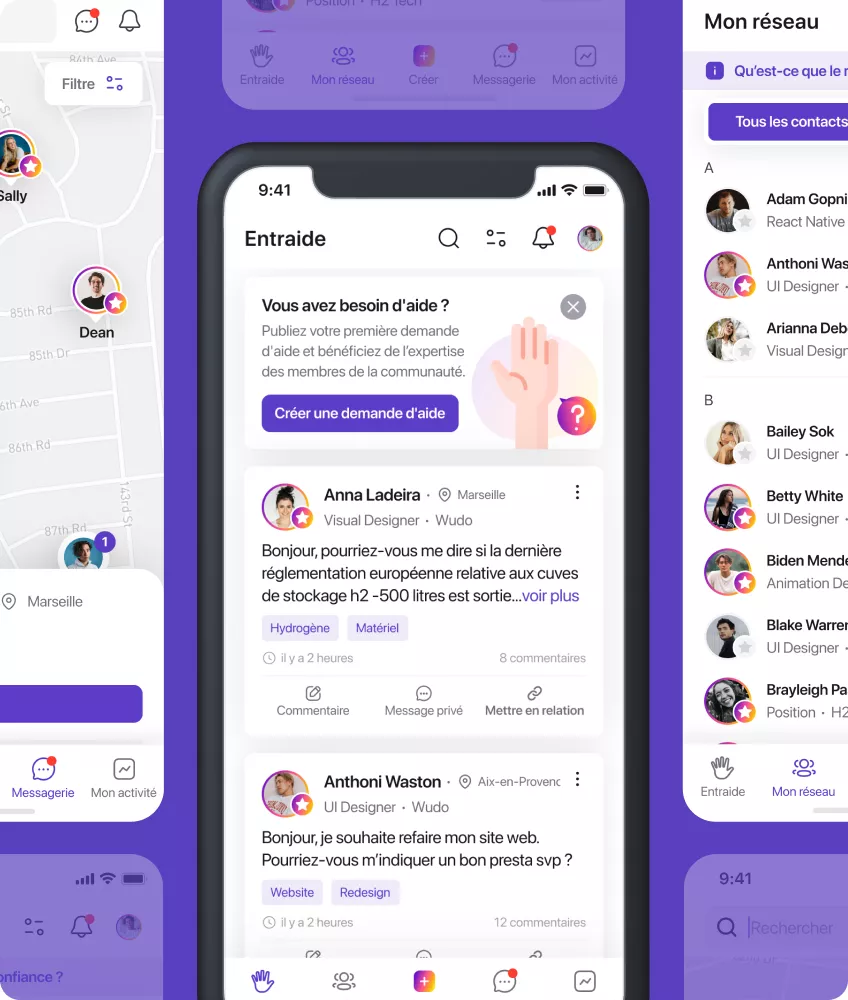
Photo d'une application dans un iphone

Réseau social innovant, application mobile. Levée de 3M€, plus de 30k utilisateurs. L’application mobile Lou a été développée de A à Z par Digital Unicorn.


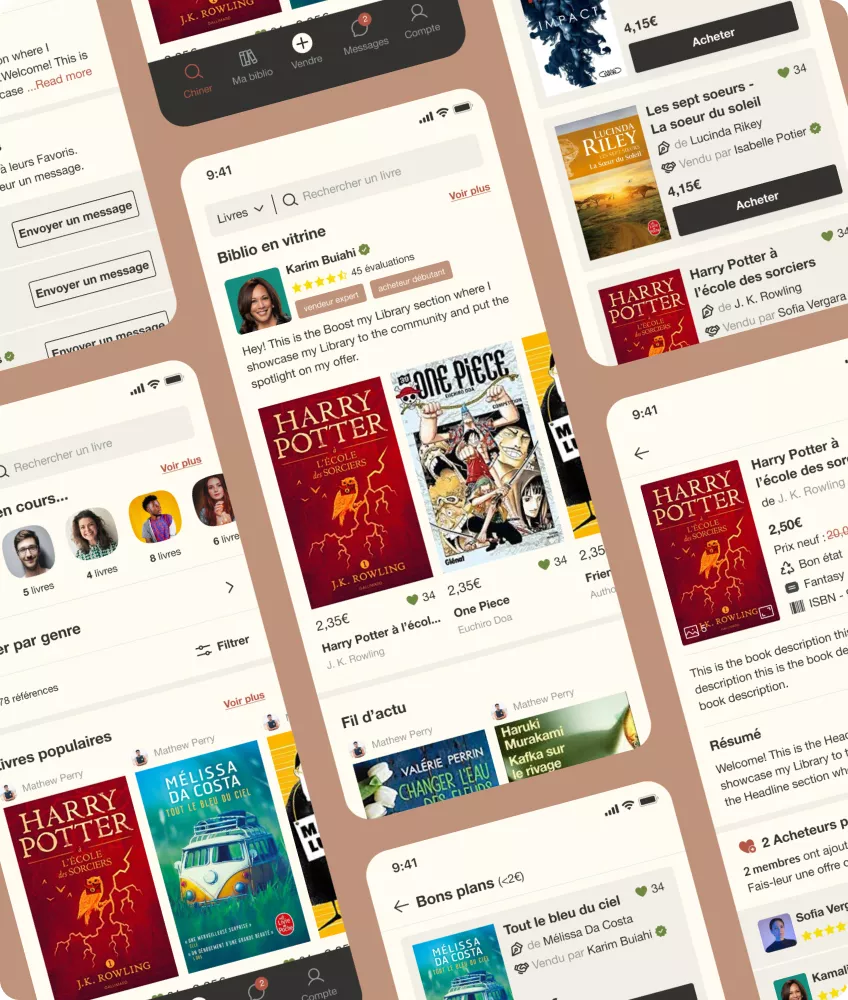
Capture d'écran d'un projet

Marketplace pour les livres, plateforme web et mobile. Plus d’1M de livres échangés, 250k utilisateurs mensuels. Autre projet de Digital Unicorn lancé à partir de zéro.


Discutons de votre projet
Depuis 2018, plus de 350 marques nous ont fait confiance pour lancer leurs produits web, mobiles et IA.


Pas le temps d’écrire ? Laissez un message vocal rapide avec les grandes lignes. On s’occupe du reste.

Un brief ? Un dessin ? Un doc PDF ? Ajoutez ce que vous avez sous la main pour nous aider à mieux comprendre.

Icon Icon Icon

Pourquoi choisir notre agence pour votre audit NestJS ?


Il existe plusieurs façons de faire auditer un projet NestJS. Certaines équipes s’appuient sur des outils automatisés, d’autres font intervenir des freelances, d’autres encore sollicitent des cabinets de conseil généralistes. Voici ce qui distingue concrètement notre approche.

Experts certifiés et expérimentés en NestJS

Nos auditeurs sont des développeurs back-end qui utilisent NestJS et Node.js au quotidien. Pas des consultants en sécurité généralistes qui abordent le framework pour la première fois à l’occasion de votre projet. Ils connaissent les patterns courants, les erreurs fréquentes et les subtilités de l’écosystème, de TypeScript à Prisma en passant par les architectures microservices ou GraphQL.

Cette expertise technique réelle est ce qui fait la différence entre un rapport superficiel et une analyse qui apporte une valeur concrète à vos équipes.

Méthodologie éprouvée et alignée sur les standards OWASP

Notre approche s’appuie sur les référentiels reconnus du secteur, notamment l’OWASP Top 10 et les guides de sécurité spécifiques aux APIs REST et GraphQL. Chaque vulnérabilité identifiée est catégorisée selon ces standards, ce qui facilite la communication avec les équipes de sécurité et les parties prenantes externes comme les auditeurs ou les organismes de certification.

Rapidité : Rapport sous 5 jours ouvrés

Nous savons que le temps est une contrainte réelle dans les projets de développement. Notre processus est calibré pour livrer un rapport complet et exploitable sous 5 jours ouvrés pour les projets de taille standard. Pour les applications plus volumineuses ou les architectures particulièrement complexes, un délai adapté est défini lors du cadrage initial.

Transparence des tarifs et devis en 24h

Pas de surprise sur le budget. Nous fournissons un devis détaillé sous 24 heures après votre demande, avec une ventilation claire des prestations incluses. Nos tarifs sont fixés en fonction du périmètre réel de l’audit, pas d’une grille tarifaire rigide qui ne tient pas compte des spécificités de votre projet.

Accompagnement à la remédiation

L’audit est une étape, pas une fin en soi. Sur demande, nos équipes peuvent intervenir directement sur le code pour implémenter les corrections préconisées, ou assurer un accompagnement technique des développeurs internes pendant la phase de remédiation. Cet suivi post-audit garantit que les recommandations ne restent pas lettre morte.

Audit NestJS : Les chiffres clés

Les audits NestJS de Digital Unicorn révèlent en moyenne 8 à 25 vulnérabilités par projet, dont 2 à 5 critiques. Plus de 60 % des projets audités contiennent au moins un package npm vulnérable. Côté performances, des gains de 20 à 40 % sur le temps de réponse sont généralement atteignables sans refonte majeure. Après remédiation, les clients constatent en moyenne 35 % de bugs en moins en production sur les trois mois suivants.

Audit de code Node.js

Si votre application repose sur Node.js sans utiliser NestJS, ou si elle mélange des composants Express et NestJS, un audit de code Node.js couvre l’ensemble de la couche serveur. La démarche est similaire mais adaptée aux spécificités d’Express et aux patterns propres aux applications Node.js non structurées par un framework.

Revue de sécurité d’API

Une API REST ou GraphQL exposée à des clients externes mérite une attention particulière. La revue de sécurité d’API se concentre sur les endpoints, les mécanismes d’authentification et d’autorisation, la gestion des erreurs et la conformité aux bonnes pratiques de conception d’API. Elle peut être réalisée de façon indépendante ou en complément d’un audit de code NestJS.

Audit de performance applicative

Lorsque les problèmes de performance sont la priorité principale, un audit dédié permet d’aller plus loin que ce qu’un audit de sécurité couvre habituellement. Profilage des temps de réponse, analyse des requêtes base de données, évaluation des stratégies de cache, identification des points de contention : cet audit donne des pistes d’optimisation précises et quantifiées.

Audit de sécurité Cloud (AWS, Azure, GCP)

Une application NestJS sécurisée peut être compromise par une configuration Cloud défaillante. L’audit de sécurité Cloud examine les permissions IAM, la configuration des services managés, la gestion des secrets, les règles réseau et les paramètres de journalisation pour s’assurer que l’infrastructure est aussi robuste que le code qu’elle héberge.

Qu’est-ce qu’un audit de code NestJS ?


NestJS est un framework Node.js basé sur TypeScript, conçu pour structurer des applications back-end robustes et évolutives. Son architecture modulaire, inspirée d’Angular, en fait un choix populaire pour les APIs REST, les microservices ou les architectures GraphQL. Mais cette richesse fonctionnelle a un revers : la complexité des projets NestJS peut rapidement devenir un terrain fertile pour les erreurs de conception, les failles de sécurité et la dette technique.

Un audit de code NestJS consiste à examiner en profondeur le code source d’une application développée avec ce framework. L’objectif est d’identifier les problèmes existants, d’évaluer la qualité globale du code et de fournir des recommandations claires et actionnables. Cette démarche va bien au-delà d’une simple relecture : elle mobilise des outils d’analyse statique, une revue manuelle experte et des tests dynamiques pour obtenir un tableau de bord complet de l’état réel du projet.

Les 6 tâches principales que doit réaliserICON line une agence audit code NestJs en France Text


Étape 1 / 5
Img Section work
</> Stratégies d'Entreprise </>icon DU

En général, combien de temps faut-il pour réaliser un projet en étant accompagné par une agence audit code NestJs à France


La durée d’un accompagnement avec une agence spécialisée dans l’audit de code NestJs en France varie en fonction des besoins spécifiques de chaque projet. En général, un audit complet peut prendre entre deux à quatre semaines, selon la complexité du code et les objectifs fixés. Toutefois, certaines missions peuvent nécessiter un suivi prolongé, surtout si des recommandations d’amélioration sont mises en œuvre.

  • Accompagnement court : 1 à 3 mois pour un audit initial et des recommandations.
  • Accompagnement moyen : 6 mois pour une mise en œuvre progressive des stratégies.
  • Accompagnement long : 1 an ou plus pour une optimisation continue et un suivi régulier.


img check list


Notre méthodologie d’audit de code NestJS


La qualité d’un audit dépend directement de la rigueur de la méthode appliquée. Digital Unicorn a structuré une démarche en plusieurs phases complémentaires, pensée pour couvrir l’ensemble des dimensions d’un projet NestJS : sécurité, performance, architecture et conformité aux bonnes pratiques.


1
1
2
Section 1

Cadrage et définition du périmètre


Avant toute analyse technique, nous prenons le temps de comprendre le contexte du projet : l’environnement de déploiement, les technologies associées dans la stack, les contraintes métier, les incidents passés et les priorités du client. Ce cadrage permet d’orienter l’audit vers les zones à plus fort enjeu et de calibrer le niveau de profondeur de l’analyse en fonction du budget et du temps disponible. Chaque projet est différent. Un audit pertinent doit en tenir compte dès le départ.


2
2
3
Section 2

Analyse statique du code (SAST)


La première phase technique repose sur des outils d’analyse statique du code source. Ces outils parcourent l’intégralité du code NestJS sans l’exécuter pour détecter des patterns problématiques : complexité cyclomatique élevée, variables non utilisées, dépendances circulaires, absence de typage TypeScript, non-respect des conventions du framework.
Cette étape donne une vision quantitative et objective de l’état du code. Elle oriente ensuite la revue manuelle vers les zones les plus critiques.


3
3
4
Section 3

Revue manuelle experte par nos spécialistes


L’analyse statique ne suffit pas. Un expert humain examine le code là où les outils automatiques ont leurs limites : la logique métier, les choix d’architecture, la pertinence des abstractions, la cohérence des modules NestJS entre eux. Nos développeurs spécialisés en Nest JS challengent chaque décision technique en se plaçant du point de vue d’un attaquant potentiel ou d’un développeur qui devra maintenir ce code dans six mois.
Des échanges avec les équipes internes ont lieu tout au long de cette phase pour contextualiser certains choix et éviter les faux positifs.


4
4
5
Section 4

Analyse des dépendances (SCA – Software Composition Analysis)


Le projet NestJS repose sur un ensemble de packages npm dont la sécurité dépend autant des équipes internes que de l’écosystème open source. L’analyse SCA identifie les dépendances comportant des vulnérabilités connues, les packages abandonnés par leurs mainteneurs et les licences potentiellement incompatibles avec le contexte d’utilisation.
Les outils utilisés croisent les résultats avec les bases de données de vulnérabilités reconnues, notamment le CVE, pour hiérarchiser les risques réels.


5
5
6
Section 5

Tests dynamiques (DAST – Dynamic Application Security Testing)


L’application est testée en conditions réelles, sur un environnement dédié, pour détecter des vulnérabilités qui n’apparaissent qu’à l’exécution. Cette phase inclut des tests d’intrusion ciblés sur les endpoints de l’API NestJS, la vérification des comportements d’erreur, l’analyse des headers HTTP et la validation des mécanismes d’authentification en situation réelle.
Les tests dynamiques complètent l’analyse statique en validant que les failles identifiées sont effectivement exploitables ou non dans le contexte spécifique du projet.


6
6
7
Section 6

Analyse de la configuration et du déploiement


Un code impeccable peut être compromis par une configuration défaillante. L’audit examine les variables d’environnement, la gestion des secrets, la configuration des middlewares NestJS, les règles CORS, la gestion des logs et les paramètres de sécurité liés au déploiement, qu’il soit sur AWS, Azure, GCP ou une infrastructure Cloud privée.

Les fichiers Docker, les pipelines CI/CD et les configurations de serveur font partie du périmètre d’analyse lorsqu’ils sont accessibles.


7
icon rocket
7
8
icon rocket
Section 7

Évaluation de la conformité aux bonnes pratiques NestJS

NestJS dispose de son propre ensemble de conventions et de recommandations officielles. L’audit évalue dans quelle mesure le projet les respecte : utilisation correcte des modules, des providers, des guards, des interceptors et des pipes ; cohérence de l’organisation des dossiers ; qualité de la documentation interne ; couverture et pertinence des tests automatisés.
Cette évaluation donne aux équipes une feuille de route concrète pour aligner leur code avec les standards du framework et faciliter les futures évolutions.

Prendre rendez-vous avec un Chef de projet digital
Icon

Appel téléphonique - 30 min

Lors du rendez-vous téléphonique, une fois que vous aurez présenté votre produit et votre feuille de route à notre chef de projet, celui-ci vous expliquera les enjeux et principes clés du  audit code NestJs, les pièges à éviter ainsi qu’une estimation du temps et des coûts qu’elle va représenter.


Icon

Bien préparer mon call

Avant le rendez-vous, assurez-vous de pouvoir donner un maximum de détails sur votre projet pour que nous puissions vous aider au mieux. Pour cela, posez-vous les questions suivantes :
– à qui s’adresse mon produit / service ?
– à quelle (s) problématiques (s) répond-il ?


Image

Martin Andre

CEO Tech Nova Solution

google rating

4.9/5

Image

Amandine Bernaud

Co-Fondatrice Comment va mémé

sortlist rating

4.9/5

Image

Patrick NEPY

Directeur IT

sortlist rating

4.9/5

Photo d'un client (Olivier Navello)
Olivier Navello

Ceo chez Equilibre Sarl

Notre projet que nous avons fait developper par Digital Unicorn est un site Web et une application de livraison.
Notre projet a pu s’améliorer, au fil du temps, grâce aux conseils de cette équipe.
Ce qui a été, pour moi, le plus important, c’est l’écoute et les échanges avec l’équipe de Digital Unicorn, et surtout du chef de projet Paul, très disponible, qui nous a accompagné tout au long de cette collaboration.
J’ai vraiment apprécié d’être bien guidé au cours, entres-autres, de meetings avec l’équipe.
La communication a été très bonne.

13 Avril 2026
Photo d'un client
Stella Manga Chesnay

CEO chez SMC Compliance

Digital Unicorn a conçu une plateforme pour automatiser l’accompagnement de nos clients en matière de conformité RGPD. Nous avons été particulièrement séduits par la disponibilité et la réactivité des équipes, ainsi que par leur capacité à proposer des solutions innovantes.

21 Septembre 2026
Photo d'un client
Karim Buiahi

CEO chez Book Village

Digital Unicorn a développé notre marketplace web et l’application mobile de A à Z, y compris toute la partie design. Nous avons été conquis par leur réactivité et leur engagement à comprendre en profondeur notre secteur et notre stratégie de marché.

3 Juin 2026
Photo d'un client
Julien Le Bars

Ceo chez Artway & PM – Betclic Group

Nous avons fait appel à Digital Unicorn pour la création d’une landing page et le développement d’une application PWA. Leur accessibilité et la qualité de la collaboration technique nous ont particulièrement plu, tout comme leur compréhension de nos objectifs. Ils ont également su enrichir notre projet initial par de nombreuses propositions ajoutant de la valeur.

6 Février 2026
Photo d'un client
Chirurgien – Docteur Levy Joel

Directeur chez LAC light a candle

Notre collaboration avec Digital Unicorn visait à créer une application de messagerie. En partant d’un simple wireframe, nous avons réussi à lancer l’application en quelques mois, avec des mises à jour significatives réalisées en moins d’un an. Ce qui nous a le plus marqués, c’est la réactivité constante de l’équipe, ainsi que leur inventivité et créativité exceptionnelles dans le développement du projet.

23 Juillet 2026
Photo d'un client
Gabriel Lepadatu

CEO de Prolyp™

Notre objectif était de développer une application mobile pour un nouveau jeu d’entraînement cérébral. Ce que nous avons particulièrement apprécié chez Digital Unicorn, c’est la qualité de la communication et le suivi du projet, de la présentation de l’ébauche à la livraison du produit final. Ils ont immédiatement saisi l’essence de notre application et ont conçu un concept remarquable, jetant les bases d’un développement futur réussi de l’application.

11 Février 2026
Equipe de digital Unicorn
</> Quel budget prévoir ? </>

Les vulnérabilités fréquentes en NestJS


Les applications NestJS sont exposées aux mêmes catégories de vulnérabilités que l’ensemble de l’écosystème web, avec des spécificités liées à l’environnement Node.js et à la façon dont le framework structure les échanges avec la base de données, les requêtes entrantes et la gestion des sessions. Voici les failles que nos experts rencontrent le plus fréquemment lors de leurs audits.

Injection SQL

Même avec TypeORM ou Prisma, les requêtes brutes construites à partir de données utilisateur restent vulnérables. L’audit vérifie chaque interaction avec la base de données.

Cross-Site Scripting (XSS)

Le risque existe dès qu’une application NestJS renvoie du contenu utilisateur non filtré vers un client web. L’analyse porte à la fois sur le serveur et le front-end.

Server-Side Request Forgery (SSRF)

Dans les architectures microservices ou avec des intégrations tierces, un attaquant peut forcer l’application à effectuer des requêtes vers des URLs malveillantes. L’audit repère les points d’entrée insuffisamment validés.

Path Traversal

Les fonctionnalités de téléchargement ou d’export manipulant des chemins de fichiers côté serveur peuvent être détournées pour accéder à des fichiers système sensibles.

Broken Authentication & Session Management

JWT mal configurés, secrets faibles, sessions mal gérées. L’audit couvre l’intégralité du cycle d’authentification pour détecter ces failles avant exploitation.

Insecure Direct Object References (IDOR)

Des contrôles d’autorisation insuffisants sur les APIs REST NestJS peuvent permettre à un utilisateur d’accéder aux ressources d’un autre en modifiant un simple identifiant dans sa requête.

Mass Assignment

Une mauvaise configuration des DTOs et du ValidationPipe permet d’injecter des champs non prévus dans les objets enregistrés en base. L’audit vérifie la cohérence de la validation sur tous les endpoints.

Utilisation de dépendances obsolètes ou vulnérables

L’écosystème Node.js évolue vite et des packages vulnérables peuvent rester en production sans détection. L’audit analyse systématiquement les packages npm pour identifier les risques réels.

Articles et ressources sur NestJS et la sécurité


Parce que l’expertise se partage, Digital Unicorn publie régulièrement des ressources techniques pour accompagner les développeurs et les directeurs techniques dans leurs choix et leurs pratiques quotidiennes.

Tous nos audits de code

Retrouvez l’ensemble de nos prestations d’audit de code, couvrant différents frameworks et technologies back-end. Que votre projet repose sur NestJS, Express, Node.js ou d’autres technologies, nous proposons une analyse adaptée à chaque contexte.

Les bonnes pratiques de développement NestJS

Nos articles sur les bonnes pratiques NestJS couvrent l’organisation des modules, la validation des données avec les DTOs, la gestion des erreurs, l’écriture de tests unitaires et d’intégration, ou encore la maîtrise des performances. Des ressources concrètes, rédigées par des développeurs qui travaillent avec Nest JS au quotidien.

Sécuriser son API NestJS

Un guide dédié à la sécurisation des APIs développées avec NestJS : configuration des guards, gestion des tokens JWT, mise en place du rate limiting, validation stricte des entrées, activation des headers de sécurité. Des recommandations directement applicables, structurées par niveau de priorité.

Veille cybersécurité

Les menaces évoluent en permanence. Notre veille cybersécurité couvre les nouvelles vulnérabilités affectant l’écosystème Node.js, les mises à jour de sécurité des dépendances courantes et les tendances en matière d’attaques ciblant les APIs et les applications web. Une ressource utile pour rester informé sans passer des heures à surveiller les flux de sécurité.

Images salary

Visionnez notre approche unique chez Digital Unicorn pour développer vos projets audit code NestJs


</> Calculer le ROI ? Voici LA méthode efficace ! </>icon DU

Les livrables de notre audit NestJS


Un audit sans livrables exploitables ne sert à rien. Nos interventions débouchent systématiquement sur des documents structurés et une restitution orale, pensés pour être directement utiles aux équipes techniques comme aux responsables de projets.

Rapport d’audit détaillé

Le rapport est le document central de toute notre démarche. Il est rédigé pour être compris à la fois par des développeurs expérimentés et par des interlocuteurs moins techniques, avec un niveau de détail adapté à chaque section.

Identification des failles et vulnérabilités

Chaque vulnérabilité détectée est documentée avec précision : localisation dans le code source, description du problème, conditions d’exploitation et niveau de criticité. Les captures d’écran ou extraits de code pertinents viennent illustrer chaque constat pour faciliter la compréhension et la correction.

Analyse des risques associés

Toutes les failles ne se valent pas. Le rapport contextualise chaque risque en fonction de l’environnement réel du projet : un problème critique dans une application exposant des données financières ne sera pas traité avec la même urgence que la même faille dans un prototype interne. Cette hiérarchisation permet de prendre des décisions éclairées sur les priorités de remédiation.

Recommandations et priorisation des corrections

Pour chaque problème identifié, le rapport propose des recommandations concrètes et adaptées au contexte technique du projet. Lorsque plusieurs approches sont possibles, nous présentons les alternatives et leurs compromis respectifs, pour que les équipes puissent choisir la solution la plus cohérente avec leur stack et leurs contraintes.

Plan de remédiation personnalisé

Le rapport d’audit s’accompagne d’un plan de remédiation structuré sous forme de roadmap. Ce document classe les corrections à effectuer par ordre de priorité, en tenant compte de la criticité des failles, de l’effort estimé pour les corriger et des dépendances entre les différents chantiers. Il peut servir directement de base pour la planification des prochains sprints.

Présentation des résultats aux équipes techniques

La remise du rapport est suivie d’une session de restitution en visioconférence ou sur site, selon la préférence du client. Cette présentation permet de parcourir les résultats avec les équipes, de répondre aux questions, de préciser certains points et de s’assurer que les recommandations sont bien comprises avant que la remédiation commence. C’est souvent lors de ces échanges que les équipes identifient les premières actions rapides à lancer.

Prendre rendez-vous avec un Chef de projet digital
Icon

Appel téléphonique - 30 min

Lors du rendez-vous téléphonique, une fois que vous aurez présenté votre produit et votre feuille de route à notre chef de projet, celui-ci vous expliquera les enjeux et principes clés du  audit code NestJs, les pièges à éviter ainsi qu’une estimation du temps et des coûts qu’elle va représenter.


Icon

Bien préparer mon call

Avant le rendez-vous, assurez-vous de pouvoir donner un maximum de détails sur votre projet pour que nous puissions vous aider au mieux. Pour cela, posez-vous les questions suivantes :
– à qui s’adresse mon produit / service ?
– à quelle (s) problématiques (s) répond-il ?


BG Work

Top 3 des questions à se poser avant de choisir son agence audit code NestJs icon


Étape 1 / 3

Les professionnels incontournables qui vous accompagneront dans une
agence audit code NestJs dans la région de France


01

Qui sera responsable de la gestion de votre projet audit code NestJs ?


– Le responsable de projet sera chargé de la gestion de votre projet au sein de l’agence d’audit de code NestJs, en garantissant la coordination des diverses tâches de développement et le suivi, avec vous.

– Les chefs d’équipe (sur le plan technique) supervisent le développement (généralement en interne, mais cela peut être externalisé).

– Par ailleurs, de nombreuses agences font appel à des alternants ou des stagiaires pour fournir un soutien opérationnel, sous la supervision de leur responsable de projet.

(Tips : un responsable de projet gère généralement 5 à 6 projets différents dans une agence. N’hésitez pas à suggérer d’organiser une réunion hebdomadaire pour un meilleur suivi).


02

Quel expert technique sera impliqué dans l’élaboration de votre solution d’ audit code NestJs ?


Créer un projet avec un audit de code NestJs demeure très complexe. Certainement parmi les 5 technologies les plus difficiles.

Il nécessite l’expertise de plusieurs profils :

* un ou plusieurs développeurs (full-stack ou front et back-end), designers UI/UX (ils vont s’occuper de structurer la hiérarchie dans le design ainsi qu’un branding personnalisé de votre application)

* chef de projet (il est généralement responsable de coordonner toutes les demandes des clients avec l’équipe produit et technique)

* Business analyst (doit saisir parfaitement les besoins des clients et les traduire en exigences techniques et fonctionnelles pour le chef de projet)

* QA testeur (s’occupe de tester votre projet en audit de code NestJs et s’assure que tout fonctionne parfaitement sur les différents appareils).

D’autres profils peuvent également participer au développement.

Cependant, dans l’ensemble, une équipe est principalement constituée de ces profils.

Plus un projet est complexe ou long, plus leur nombre augmente (même si le fait d’ajouter davantage de développeurs n’accélère JAMAIS un projet, mais augmente plutôt sa complexité).


Prêt à renforcer la sécurité de votre application NestJS ?


Demandez un devis gratuit

Remplissez notre formulaire de contact en indiquant la nature de votre projet NestJS, le périmètre approximatif et vos contraintes de délai. Nos experts analysent votre demande et vous transmettent un devis clair, sans engagement, dans la journée. Pas de démarche commerciale agressive, juste une réponse technique honnête sur ce que nous pouvons apporter à votre projet.

Images team
agence shopify
</> La Checklist à suivre pour choisir votre prestataire ! </>

En bref : Checklist à vérifier absolument avant de sélectionner votre Expert en audit code NestJs à France


  • Vérifiez l’expérience en audit de code avec NestJs.
  • Confirmez les références clients et projets similaires.
  • Évaluez la méthodologie d’audit proposée.
  • Examinez les certifications et compétences techniques.
  • Demandez des exemples de rapports d’audit précédents.
  • Discutez des options de support et de maintenance.
  • Comparez les tarifs et les forfaits proposés.
  • Analysez les témoignages et avis des clients.
  • Assurez-vous de la compréhension de vos besoins spécifiques.
  • Vérifiez la disponibilité et la réactivité de l’expert.


Questions fréquentes sur l’audit de code NestJS


Vous avez encore des questions ? Trouvez des réponses ici !


Image de l'application lifein

Le tarif dépend de la taille et de la complexité du projet. Un audit standard sur une application NestJS de taille moyenne (quelques dizaines de milliers de lignes de code) est généralement compris entre 2 500 et 6 000 euros. Les projets plus importants, impliquant des architectures microservices ou des intégrations nombreuses, peuvent dépasser cette fourchette. Nous fournissons un devis détaillé sous 24 heures après examen du périmètre. Pour les organisations souhaitant un accompagnement régulier, des formules mensuelles sont également disponibles.

Entre une et trois semaines pour la grande majorité des projets. Le délai de livraison du rapport est de 5 jours ouvrés pour les projets standards. Pour les projets plus complexes ou lorsque des tests dynamiques approfondis sont nécessaires, le délai peut s’étendre à deux ou trois semaines. La phase de cadrage initiale permet de définir un calendrier réaliste dès le départ.

Nos outils couvrent l’ensemble des dimensions de l’audit : ESLint avec des règles de sécurité spécifiques pour TypeScript et NestJS, SonarQube pour l’analyse statique approfondie, npm audit et Snyk pour l’analyse des dépendances, OWASP ZAP pour les tests dynamiques côté API. La revue manuelle reste cependant au coeur de notre démarche : les outils orientent et accélèrent l’analyse, mais c’est le jugement humain qui en garantit la pertinence.

La très grande majorité de nos audits est réalisée à distance, avec un accès sécurisé au dépôt de code et à l’environnement de test. Cette modalité convient à la quasi-totalité des projets et n’impacte pas la qualité de l’analyse. Une intervention sur site à Paris ou en France peut être organisée si le client le souhaite ou si le contexte l’exige, notamment pour les projets soumis à des contraintes de confidentialité particulières.

Le livrable central est le rapport d’audit, un document structuré qui présente les vulnérabilités identifiées, leur niveau de risque, les recommandations de correction et un plan de remédiation priorisé. Ce rapport est complété par une session de restitution avec les équipes techniques. L’objectif est que chaque destinataire du document sache exactement quoi faire et dans quel ordre une fois la réunion terminée.

Oui. Au-delà de l’audit, Digital Unicorn peut prendre en charge tout ou partie de la remédiation, selon vos besoins. Nos développeurs NestJS interviennent directement sur le code pour corriger les failles identifiées, refactoriser les modules problématiques ou mettre en place les tests automatisés manquants. Cette collaboration post-audit est souvent le moyen le plus rapide de traduire les recommandations en améliorations réelles et durables.

Vous cherchez une agence ? Voici notre réseau

Les membres de notre équipe viennent de différents pays, ce qui est un véritable avantage pour une collaboration avec des entreprises du monde entier. Nous sommes confiants de vous offrir le meilleur service de développement d’applications Web et mobiles sur les marchés Anglophones et Francophones.

Vous recherchez un audit code NestJs en France ? Notre agence spécialisée en revue de code NestJs analyse votre application Node.js avec expertise. Nous intervenons sur la qualité du code NestJs, la dette technique NestJs et l’optimisation architecture NestJs. Développeurs certifiés, nous réalisons un audit technique NestJs complet pour sécuriser et améliorer vos performances backend TypeScript.
Parlons de votre projet, ensemble !


Voir toutes nos agences
Prendre rendez-vous avec un Chef de projet digital
Icon

Appel téléphonique - 30 min

Lors du rendez-vous téléphonique, une fois que vous aurez présenté votre produit et votre feuille de route à notre chef de projet, celui-ci vous expliquera les enjeux et principes clés du  audit code NestJs, les pièges à éviter ainsi qu’une estimation du temps et des coûts qu’elle va représenter.


Icon

Bien préparer mon call

Avant le rendez-vous, assurez-vous de pouvoir donner un maximum de détails sur votre projet pour que nous puissions vous aider au mieux. Pour cela, posez-vous les questions suivantes :
– à qui s’adresse mon produit / service ?
– à quelle (s) problématiques (s) répond-il ?
 

Chargement...
Avatar

Échangeons par téléphone

William – Votre expert digital

Copié