 ChatGPT
 Claude
 Mode IA
 Perplexity

Une cyberattaque ne prévient pas. Selon les retours des équipes d’intervention, une grande partie des incidents graves touchent des organisations qui avaient pourtant acheté des outils de protection. Le problème ne vient pas toujours de la technologie. Il vient souvent de la façon dont elle a été choisie : un besoin mal défini, des attentes différentes d’un service à l’autre, un prestataire qui répond à une question que personne ne lui a vraiment posée.
C’est là que le cahier des charges intervient. Pour un projet de cybersécurité, il sert de socle commun entre la direction, la DSI, les métiers et les prestataires. Il transforme une inquiétude diffuse (“nous devons mieux nous protéger”) en exigences précises, mesurables et chiffrées. Sans lui, vous risquez de payer pour des fonctions inutiles, ou pire, de découvrir en pleine crise qu’un périmètre critique n’était pas couvert.
Dans ce guide, vous allez apprendre ce qu’est un cahier des charges cybersécurité, pourquoi il réduit les risques et maîtrise les coûts, quelles sections il doit contenir avec des exemples concrets, et quelles erreurs éviter. Vous pourrez ensuite télécharger gratuitement notre modèle de cahier des charges cybersécurité, au format PDF, pour démarrer sans page blanche.
Cahier des charges cybersécurité : définition, objectifs et utilisateurs concernés
Définition
Un cahier des charges cybersécurité est un document qui décrit, de manière structurée, ce que vous attendez d’une solution ou d’un service de protection informatique. Il précise le contexte de votre organisation, les risques à couvrir, les fonctionnalités souhaitées, les contraintes techniques et réglementaires, le budget et le calendrier. Il peut porter sur un outil précis (antivirus nouvelle génération, solution de détection et de réponse sur les postes, gestion des accès), sur un service (supervision par un centre opérationnel de sécurité, audit, tests d’intrusion) ou sur un programme plus large de mise en conformité.
Objectifs
Le premier objectif est de clarifier votre besoin avant de consulter le marché. Le second est de permettre à plusieurs prestataires de répondre sur une base identique, ce qui rend les offres réellement comparables. Enfin, le document devient la référence contractuelle : en cas de désaccord sur ce qui devait être livré, vous pouvez vous appuyer sur des critères écrits plutôt que sur des souvenirs de réunion.
À qui s’adresse-t-il ?
Il concerne en priorité les responsables informatiques, les RSSI (responsables de la sécurité des systèmes d’information) et les dirigeants de PME qui n’ont pas de RSSI dédié. Il est aussi utile aux chefs de projet qui pilotent un déploiement, aux acheteurs qui lancent un appel d’offres et aux prestataires qui doivent comprendre précisément le périmètre à protéger.
Cas d’usage
Imaginons une entreprise industrielle de 120 salariés, répartie sur trois sites, qui vient de subir une tentative d’hameçonnage ayant compromis une boîte mail de la comptabilité. La direction décide de renforcer sa sécurité. Sans cahier des charges, chaque interlocuteur proposera sa solution favorite. Avec un cahier des charges, l’entreprise peut demander une authentification renforcée pour tous les accès distants, une surveillance des postes de travail avec alertes en moins de 15 minutes et une sauvegarde isolée du réseau, puis comparer les réponses sur ces critères précis. Les autres cas fréquents sont le remplacement d’un pare-feu en fin de vie, la préparation à la directive européenne NIS2, la migration vers le cloud ou l’externalisation de la supervision de sécurité.
Pourquoi un cahier des charges est indispensable avant de démarrer un projet
Réduire les risques
En cybersécurité, ce qui n’est pas écrit est rarement couvert. Un inventaire des applications sensibles, une liste des données à protéger et une description des scénarios redoutés (vol de données, blocage par rançongiciel, indisponibilité de la production) vous obligent à regarder les angles morts. Il arrive très souvent que cet exercice fasse émerger un serveur oublié, un accès prestataire jamais révoqué ou une application critique hébergée chez un tiers sans clause de sécurité.
Clarifier les besoins
Le cahier des charges force les parties prenantes à se mettre d’accord. La direction pense en termes de continuité d’activité, les équipes techniques en termes de configuration, les métiers en termes de simplicité d’usage. Mettre ces visions à plat, avant de signer, évite les mauvaises surprises : une authentification à double facteur excellente sur le papier mais refusée par les commerciaux parce qu’elle ralentit chaque connexion en déplacement.
Maîtriser le budget
Les dérives de coûts en cybersécurité viennent presque toujours de demandes ajoutées en cours de route : un site supplémentaire à couvrir, une intégration avec l’annuaire d’entreprise qui n’était pas prévue, des licences à ajuster à la hausse. Un périmètre clair, des volumes précis (nombre de postes, de serveurs, d’utilisateurs) et des prix demandés sur la durée complète du contrat permettent de réduire fortement cet écart entre le budget annoncé et le coût réel.
Faciliter la communication avec les prestataires
Un prestataire qui reçoit un document clair répond plus vite, pose de meilleures questions et propose des solutions adaptées. À l’inverse, face à un besoin flou, il compensera par des hypothèses, et ces hypothèses se retrouveront dans le prix ou dans les exclusions du contrat. Un bon cahier des charges vous fait aussi gagner en crédibilité : les fournisseurs sérieux voient immédiatement que vous savez ce que vous voulez.
Suivre le projet
Enfin, le document sert de tableau de bord. À chaque étape de livraison, vous pouvez vérifier point par point ce qui est conforme et ce qui ne l’est pas. Pour les recettes techniques et les réunions de suivi, c’est un gain de temps considérable.
Le contenu d’un cahier des charges cybersécurité : les sections à ne pas oublier
Il n’existe pas de format unique, mais certaines sections sont indispensables. Voici celles que nous recommandons, avec pour chacune un exemple concret que vous pouvez adapter.
Présentation du projet
Commencez par décrire votre organisation, son activité, sa taille et son environnement informatique : nombre de sites, de postes, de serveurs, applications critiques, services hébergés dans le cloud. Ajoutez le contexte déclencheur du projet et l’historique des incidents, s’il y en a.
Exemple : “L’entreprise Durand Mécanique emploie 120 personnes sur trois sites. Son système d’information repose sur 140 postes Windows, 12 serveurs, un ERP hébergé en interne et une messagerie en ligne. Suite à une compromission de messagerie en mars, la direction souhaite renforcer la détection et la réponse aux incidents.”
Objectifs
Formulez des objectifs précis, idéalement mesurables. Distinguez ce qui est indispensable de ce qui est souhaitable. Évitez les formules vagues comme “améliorer la sécurité”.
Exemple : “Détecter et isoler un poste compromis en moins de 30 minutes. Réduire de 80 % le nombre de comptes sans authentification renforcée d’ici six mois. Disposer d’une sauvegarde restaurable en moins de 24 heures pour les systèmes critiques.”
Public cible
Dans un projet de cybersécurité, le public cible désigne les utilisateurs et les équipes concernés par la solution. Précisez qui l’administrera au quotidien, qui recevra les alertes, et qui sera impacté dans son travail. Un outil technique entre les mains d’une équipe informatique de deux personnes n’appelle pas le même niveau d’automatisation qu’un outil géré par un service de dix spécialistes.
Exemple : “Les alertes seront traitées par deux techniciens informatiques, sans astreinte de nuit. Les 120 utilisateurs devront pouvoir se connecter sans formation longue, en moins de dix secondes.”
Fonctionnalités
C’est le cœur du document. Décrivez ce que la solution doit faire, sans imposer inutilement une technologie. Classez les exigences par priorité : obligatoires, importantes, optionnelles. Rattachez chaque fonction à un risque identifié, cela rend la lecture plus parlante.
Exemple : “La solution doit détecter les comportements suspects sur les postes et serveurs, isoler automatiquement une machine infectée, conserver les journaux d’activité pendant 12 mois, générer un rapport mensuel exploitable par la direction et s’intégrer à l’annuaire d’entreprise existant.”
Contraintes techniques
Listez les éléments qui limitent ou orientent le choix : systèmes d’exploitation, compatibilité avec les applications métier, hébergement des données en France ou dans l’Union européenne, bande passante disponible, exigences réglementaires comme le RGPD, NIS2 ou la norme ISO 27001. Mentionnez aussi les contraintes d’exploitation, par exemple l’impossibilité d’interrompre la production le jour.
Exemple : “Les données de journalisation devront être stockées dans l’Union européenne. L’agent installé sur les postes ne devra pas consommer plus de 5 % du processeur. Le déploiement ne devra pas interrompre la ligne de production, qui fonctionne en 2×8.”
Budget
Indiquez une enveloppe ou une fourchette, et demandez aux prestataires un chiffrage détaillé : licences, installation, formation, maintenance, support, frais récurrents. Insistez sur le coût sur trois ans, pas seulement sur le prix de la première année. Cela évite les offres d’appel dont le tarif grimpe au renouvellement.
Exemple : “Budget global de 45 000 euros HT sur trois ans, comprenant le déploiement initial, la formation de deux administrateurs et le support en heures ouvrées. Les options doivent être chiffrées séparément.”
Planning
Un planning réaliste intègre les phases de préparation, de test, de déploiement progressif et de recette. N’oubliez pas les délais de votre côté : disponibilité des équipes, validation interne, périodes de fermeture.
Exemple : “Réponse des candidats sous trois semaines, soutenance début décembre, signature avant fin décembre, déploiement pilote sur 15 postes en janvier, déploiement général en février, recette finale en mars.”
Critères de réussite
Précisez comment vous jugerez que le projet est réussi. Ces critères servent aussi de grille de sélection des offres et de base pour la recette. Ils doivent être vérifiables, donc chiffrés dès que possible.
Exemple : “Couverture de 100 % des postes et serveurs, taux de faux positifs inférieur à 5 % après deux mois de réglage, restauration d’un serveur critique réussie lors d’un test, satisfaction des utilisateurs mesurée par un questionnaire après déploiement.”
Plan type d’un cahier des charges cybersécurité : tableau récapitulatif
Pour vous aider à visualiser l’ensemble, voici une trame type. Elle peut servir de plan de départ, quelle que soit la taille de votre organisation.
| Section | Description | Importance |
|---|---|---|
| Présentation de l’organisation et du contexte | Activité, taille, système d’information existant, incidents passés, raisons du projet | Élevée |
| Périmètre à protéger | Sites, postes, serveurs, applications, données sensibles, utilisateurs concernés | Critique |
| Objectifs et risques ciblés | Scénarios redoutés, résultats attendus, indicateurs mesurables | Critique |
| Exigences fonctionnelles | Détection, réponse, authentification, sauvegarde, journalisation, reporting | Critique |
| Exigences techniques et réglementaires | Compatibilité, hébergement, RGPD, NIS2, ISO 27001, performances | Élevée |
| Modalités de support et de maintenance | Délais d’intervention, horaires, niveaux de service, évolutions | Élevée |
| Budget et modalités financières | Enveloppe, coûts récurrents, options, conditions de paiement | Élevée |
| Planning prévisionnel | Jalons, phases de test, déploiement, recette | Moyenne |
| Critères de sélection et de réussite | Grille de notation, indicateurs de recette, conditions d’acceptation | Élevée |
| Modalités de réponse | Format attendu, date limite, interlocuteurs, questions autorisées | Moyenne |
Les erreurs courantes à éviter lors de la rédaction
1. Décrire une solution au lieu d’un besoin
Écrire “nous voulons un pare-feu de telle marque” revient à fermer la discussion avant de l’avoir ouverte. Vous vous privez de solutions parfois plus adaptées ou moins coûteuses. Décrivez plutôt ce que la solution doit accomplir : filtrer tel flux, protéger tel service, répondre à telle obligation. Laissez le prestataire proposer des réponses.
2. Oublier de définir le périmètre
Un périmètre flou entraîne des devis qui ne couvrent pas la même chose. Une offre peut inclure les postes mais pas les serveurs, une autre les serveurs mais pas les appareils mobiles. Résultat : une comparaison faussée et, plus tard, des avenants coûteux. Dressez un inventaire, même imparfait, et indiquez clairement ce qui est exclu.
3. Négliger la dimension humaine
Beaucoup d’attaques réussissent parce qu’un collaborateur a cliqué sur un lien piégé. Un cahier des charges qui ne prévoit ni formation, ni sensibilisation, ni accompagnement au changement laisse un trou béant. Intégrez dès le départ des sessions de formation, des campagnes de simulation et un plan de communication interne.
4. Sous-estimer l’exploitation après la mise en service
Un outil de sécurité génère des alertes. Qui les lira ? À quelle heure ? Avec quel temps de réaction ? Une solution performante mais livrée à une équipe qui n’a pas le temps de la surveiller ne protège pas. Précisez le niveau de support attendu, les délais d’intervention et, si nécessaire, la possibilité d’externaliser la supervision.
5. Ne pas fixer de critères de réussite mesurables
Sans indicateurs, la recette devient subjective. Le prestataire estime que tout est conforme, vous pensez le contraire, et personne n’a de base pour trancher. Définissez dès le départ des seuils clairs : taux de couverture, délai de détection, temps de restauration, nombre de comptes protégés.
6. Négliger les exigences réglementaires
Selon votre secteur, vous pouvez être soumis au RGPD, à NIS2, à des exigences sectorielles ou à des clauses imposées par vos clients. Les découvrir après la signature oblige à retravailler la solution. Demandez dès l’appel d’offres des engagements précis, par exemple sur la localisation des données ou la notification des incidents.
Les bonnes pratiques pour mener à bien votre projet grâce au cahier des charges
Le document seul ne suffit pas. Ce qui fait la différence, c’est la manière dont vous l’élaborez et dont vous l’utilisez ensuite.
Impliquez les bonnes personnes dès le début. Dans un projet que nous avons accompagné pour une clinique de taille moyenne, la première version du cahier des charges avait été rédigée par la seule direction informatique. En faisant relire le texte par les équipes soignantes, nous avons découvert que certains logiciels médicaux ne supportaient pas les mises à jour automatiques. Sans cette relecture, le déploiement aurait bloqué plusieurs services le jour du lancement.
Faites simple et précis. Un document de 15 à 25 pages, clair et structuré, vaut mieux qu’un dossier de 80 pages que personne ne lira jusqu’au bout. Les prestataires apprécient la concision, et vos équipes pourront s’y référer pendant tout le projet.
Prévoyez un temps de questions-réponses avec les candidats. Une réunion de cadrage ou une session de questions écrites permet de lever les ambiguïtés avant la remise des offres. C’est aussi l’occasion d’observer la réactivité et le sérieux de chaque prestataire.
Testez avant de généraliser. Un déploiement pilote sur un groupe restreint révèle des problèmes que le papier ne montre pas : conflits avec un logiciel métier, lenteurs sur un site distant, alertes trop nombreuses. Inscrivez cette phase dans le cahier des charges, avec des critères de passage à l’étape suivante.
Enfin, gardez le document vivant. Votre système d’information évolue, les menaces aussi. Prévoyez une revue annuelle des exigences, ce qui évite de repartir de zéro lors du renouvellement du contrat.
Télécharger gratuitement notre modèle de cahier des charges cybersécurité
Rédiger un cahier des charges demande du temps, et la première difficulté est souvent de savoir par où commencer. C’est pourquoi nous avons préparé un modèle de cahier des charges cybersécurité prêt à être adapté à votre situation, que vous soyez une PME, une collectivité ou une association.
Ce modèle vous fait gagner plusieurs heures de préparation. Il vous évite d’oublier des points essentiels, comme les exigences de sauvegarde, la journalisation ou les clauses de confidentialité. Il vous donne aussi un vocabulaire clair et cohérent, pratique lorsque vous échangez avec des prestataires qui n’ont pas les mêmes termes techniques que vous.
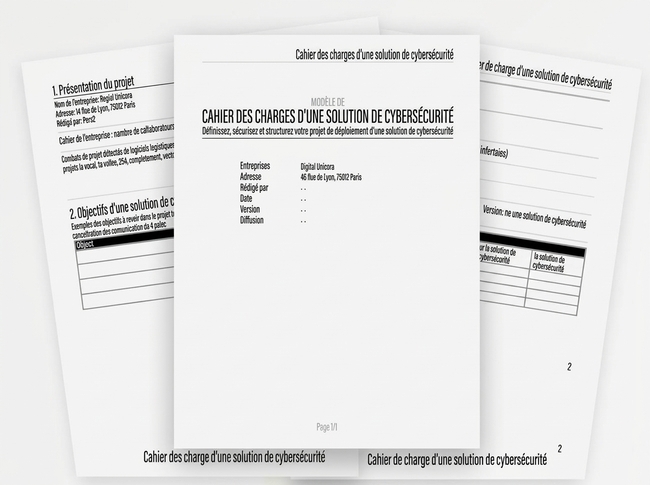
Le document, disponible au format PDF, comprend une trame complète en dix sections avec des exemples de formulation à adapter, une grille de questions pour cadrer votre périmètre, un tableau de critères de sélection pondérés pour comparer les offres, une liste de vérification des exigences réglementaires courantes et un modèle de planning prévisionnel. Chaque rubrique contient des conseils de rédaction et des points d’attention tirés de projets réels.
Pour recevoir le modèle gratuitement, il vous suffit de renseigner le formulaire ci-dessous. Vous recevrez immédiatement les deux versions par e-mail, et vous pourrez commencer à rédiger votre propre cahier des charges dès aujourd’hui.
FAQ : vos questions sur le cahier des charges cybersécurité
Pourquoi utiliser un cahier des charges pour un projet de cybersécurité ?
Parce qu’il transforme un besoin souvent vague en exigences claires et vérifiables. Il permet de comparer les offres sur une base commune, de maîtriser le budget, de limiter les oublis dans le périmètre et de disposer d’une référence en cas de litige. En cybersécurité, où une lacune peut avoir des conséquences lourdes, cette rigueur a une valeur particulière.
Quelle différence entre cahier des charges fonctionnel et technique ?
Le cahier des charges fonctionnel décrit ce que la solution doit faire, du point de vue de l’utilisateur et de l’organisation : détecter une menace, bloquer un accès non autorisé, produire un rapport. Le cahier des charges technique précise comment cela doit être réalisé : architecture, protocoles, compatibilités, contraintes d’hébergement. Dans la pratique, les deux sont souvent réunis dans un même document, avec une partie fonctionnelle et une partie technique distinctes.
Qui doit rédiger le cahier des charges ?
Idéalement, le responsable du projet, avec l’appui de la direction informatique ou du RSSI et la contribution des métiers concernés. Dans les petites structures, le dirigeant ou le responsable informatique peut le rédiger seul, puis le faire relire par un conseil externe. Un regard extérieur est utile pour repérer les angles morts et valider la cohérence technique.
Combien de temps faut-il pour créer un cahier des charges ?
Comptez en général entre deux et six semaines selon la complexité du projet, le nombre de parties prenantes et la qualité de votre documentation existante. Avec un bon modèle et un inventaire à jour, une première version exploitable peut être prête en quelques jours. Le temps de relecture et de validation interne reste souvent le facteur le plus long.
Peut-on utiliser un modèle gratuit ?
Oui, à condition de ne pas le copier tel quel. Un modèle gratuit vous offre une structure éprouvée et vous évite de partir de zéro, mais il doit être adapté à votre contexte : taille de l’organisation, secteur d’activité, contraintes réglementaires, ressources disponibles. Considérez-le comme un point de départ, puis personnalisez chaque section avec vos propres données.
Préparer rigoureusement son projet de cybersécurité
Un cahier des charges cybersécurité bien construit ne relève pas de la paperasse administrative. C’est un outil de décision et de protection. Il clarifie vos besoins, réduit les risques d’oubli, aide à comparer les offres de façon équitable et limite les dérives de budget. Il permet aussi d’assurer un suivi rigoureux, de la sélection du prestataire jusqu’à la recette finale.
Retenez l’essentiel : décrivez vos besoins plutôt que des solutions, définissez un périmètre précis, fixez des critères de réussite mesurables, impliquez les équipes concernées et prévoyez l’exploitation après la mise en service. Chacun de ces points vous évitera des mois de corrections et des dépenses imprévues.
Pour démarrer sans perdre de temps, téléchargez dès maintenant notre modèle de cahier des charges cybersécurité en version Word ou PDF. Il vous donnera une base solide à adapter, et vous permettra d’aborder votre projet avec méthode. Dans un domaine où l’improvisation coûte cher, une préparation rigoureuse reste le meilleur investissement.
Vous voulez concrétiser un projet numérique ?
William, notre expert, peut vous aider dès maintenant.
Appelezle au 06 32 64 24 80 — réponse en moins de 3 minutes, de 8h à 20h.